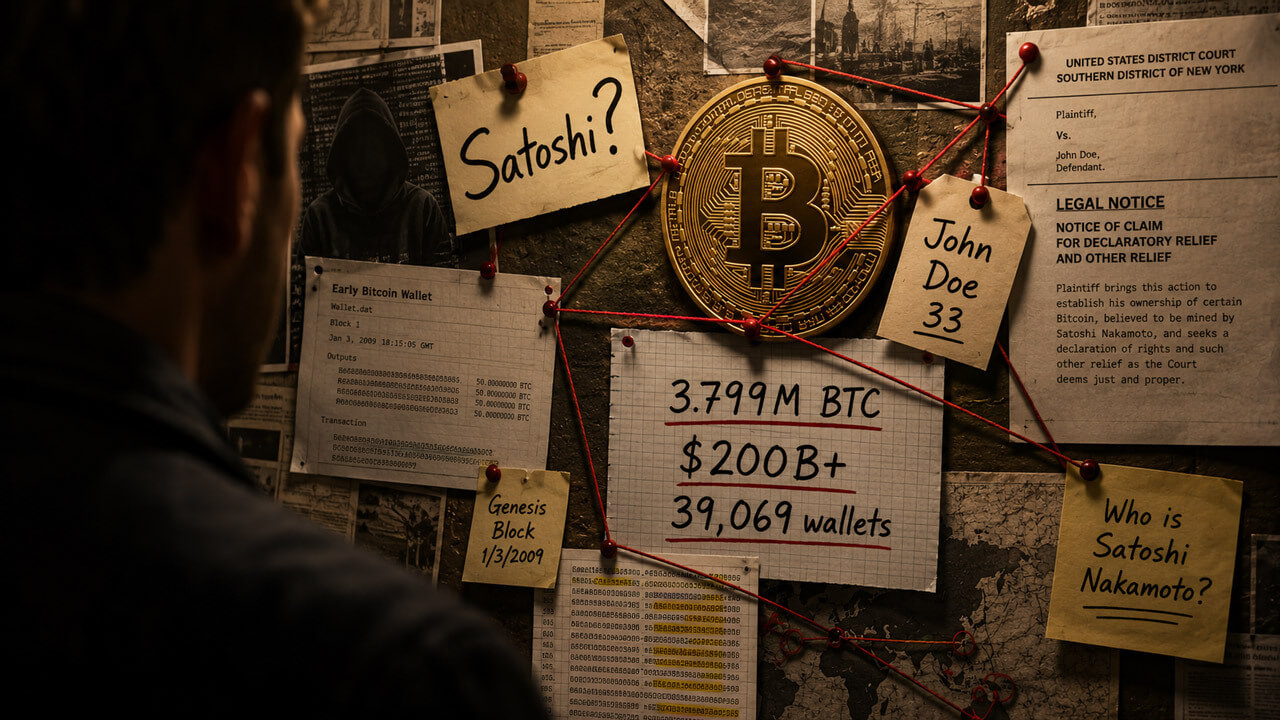
Un demandado seudónimo ha comparecido ante un tribunal de Nueva York para impugnar una demanda que busca el control de más de 200.000 millones de dólares en monedas inactivas vinculadas a los primeros días de la red, incluidas aquellas vinculadas a Satoshi Nakamoto, el fundador seudónimo de Bitcoin.
El demandado, utilizando el nombre de John Doe 33, presentó un aviso de comparecencia el 30 de junio ante la Corte Suprema de Nueva York, diciendo que es una “persona física y un ser humano real” con derechos de propiedad protegidos constitucionalmente.
Dijo que no es “una cadena de direcciones de la cadena de bloques de Bitcoin, una billetera digital, una línea de código fuente o cualquier otra forma de datos inanimados”.
La presentación marca un cambio en el litigio iniciado por ABC Company, XYZ Company y un demandante seudónimo que opera como Noah Doe, quienes buscan reclamar la propiedad de Bitcoin asociada con 39,069 direcciones inactivas bajo la ley de propiedad perdida de Nueva York.
Las billeteras objetivo incluyen monedas ampliamente atribuidas a Satoshi Nakamoto y otros primeros mineros de Bitcoin.
El caso ahora tiene una persona del otro lado
La aparición de John Doe 33 cambia la postura de una demanda que anteriormente se había centrado en direcciones silenciosas de blockchain.
El caso de los demandantes trata las carteras inactivas como propiedad perdida y busca el título legal de unos 3.799 millones de Bitcoin.
A los precios actuales del mercado, las monedas objetivo valen más de 200.000 millones de dólares, mientras que los demandantes enumeran la reclamación en 10 dólares a efectos legales y jurisdiccionales.
Esa brecha ha llamado la atención en toda la industria de la criptografía, ya que la demanda solicita a un tribunal que otorgue la propiedad de uno de los mayores grupos de Bitcoin inactivo jamás identificado, basándose en la afirmación de que la inactividad puede respaldar una teoría de propiedad perdida.
La presentación de John Doe 33 lleva al tribunal a una cuestión diferente: si una persona que puede tener derechos vinculados a esos activos puede ser reducida a una entrada numerada en su billetera.
Hablando sobre este desarrollo, Alex Thorn, jefe de investigación de Galaxy Digital, dijo:
“Una persona (‘un ser humano real’, no ‘cualquier forma de datos inanimados’) ha presentado un aviso de comparecencia en el litigio de propiedad abandonada donde ‘Noah Doe’ reclama el título de las monedas de Satoshi. Alguien está dando un paso al frente para luchar contra Noah Doe como demandado, no solo como amicus curiae”.
El encuestado también lucha por permanecer en el anonimato.
Mientras tanto, el demandante misterioso está tratando de impugnar el caso sin exponerse a los riesgos asociados con sus grandes tenencias de criptomonedas.
John Doe, de 33 años, dijo que su seudónimo fue adoptado para proteger su identidad, seguridad y privacidad en un procedimiento de alto perfil que involucra riesgos de doxxing, extorsión y ataques físicos contra poseedores de criptomonedas identificados.
También dijo que está pidiendo permiso al tribunal por separado para proceder bajo un seudónimo. John Doe 33 fue más allá al reservarse todas las defensas y objeciones, incluidas las planteadas en una moción de desestimación adjunta.
Mientras tanto, la presentación separa cuidadosamente a la persona de la lista de billetera. John Doe 33 dijo que su nombre no corresponde a la dirección número 33 de Bitcoin en la prueba de los demandantes ni a ninguna entrada numerada específica.
Argumentó que el John Does numerado en el título son las etiquetas de los demandantes para direcciones de blockchain inanimadas, mientras que él aparece como una persona.
Esa distinción podría dar forma a la siguiente fase del caso. Si el tribunal permite la participación seudónima, otros titulares pueden tener una vía para impugnar la demanda sin vincularse públicamente a direcciones valiosas de Bitcoin.
Los movimientos en cadena y las advertencias legales configuran el desafío
La aparición de John Doe 33 se produjo después de que la demanda ya se había visto afectada por movimientos dentro de la cadena y objeciones legales externas.
criptopizarra informó anteriormente que alrededor de 52 de las direcciones nombradas en la demanda transfirieron aproximadamente 34,335 Bitcoin, con un valor de más de $ 2 mil millones según las valoraciones actuales del mercado.
Estas transferencias crearon un problema de hecho antes de que John Doe 33 creara uno legal. Las billeteras Bitcoin pueden permanecer inactivas durante años por motivos no relacionados con el abandono, como custodia a largo plazo, almacenamiento en frío, pérdida de claves o una decisión deliberada de no realizar transacciones.
Esto significa que los movimientos debilitaron cualquier vínculo simple entre letargo y rendición.
Aparte de eso, la demanda también enfrentó resistencia legal organizada a finales de mayo, cuando el abogado pro-Bitcoin, Ian Cohen, presentó un escrito amicus curiae desafiando su viabilidad.
En ese momento, Cohen argumentó:
“La teoría de los demandantes es errónea en todos los niveles: textual, estructural, constitucional y práctico. El artículo 7-B de la Ley de Propiedad Personal de Nueva York fue diseñado para objetos físicos encontrados físicamente por seres humanos. No tiene aplicación para un escaneo computacional de un libro de contabilidad público. La inactividad en una cadena de bloques pública no es abandono. Es, en muchos casos, la elección deliberada de un poseedor de Bitcoin que almacena claves privadas de forma segura y rara vez realiza transacciones”.
Mientras tanto, Thorn, citando la novedad del caso, instó previamente a los principales participantes de la industria a intervenir en el asunto antes de que pudiera sentar un precedente para reclamar carteras criptográficas inactivas a través de reclamaciones de propiedades abandonadas.
A la luz de estos acontecimientos, la siguiente fase de la demanda probablemente girará en torno a dos cuestiones: si el tribunal permite que John Doe 33 defienda el caso bajo un seudónimo, y si su moción de desestimación puede detener la oferta de Noah Doe antes de que la demanda avance hacia cualquier reclamo de título sobre las billeteras.
Un fallo sobre cualquiera de las cuestiones podría determinar si otros posibles poseedores tienen un camino seguro para comparecer ante los tribunales, o si el caso continúa poniendo a prueba hasta qué punto se puede aplicar la ley de propiedad perdida contra direcciones de Bitcoin inactivas.
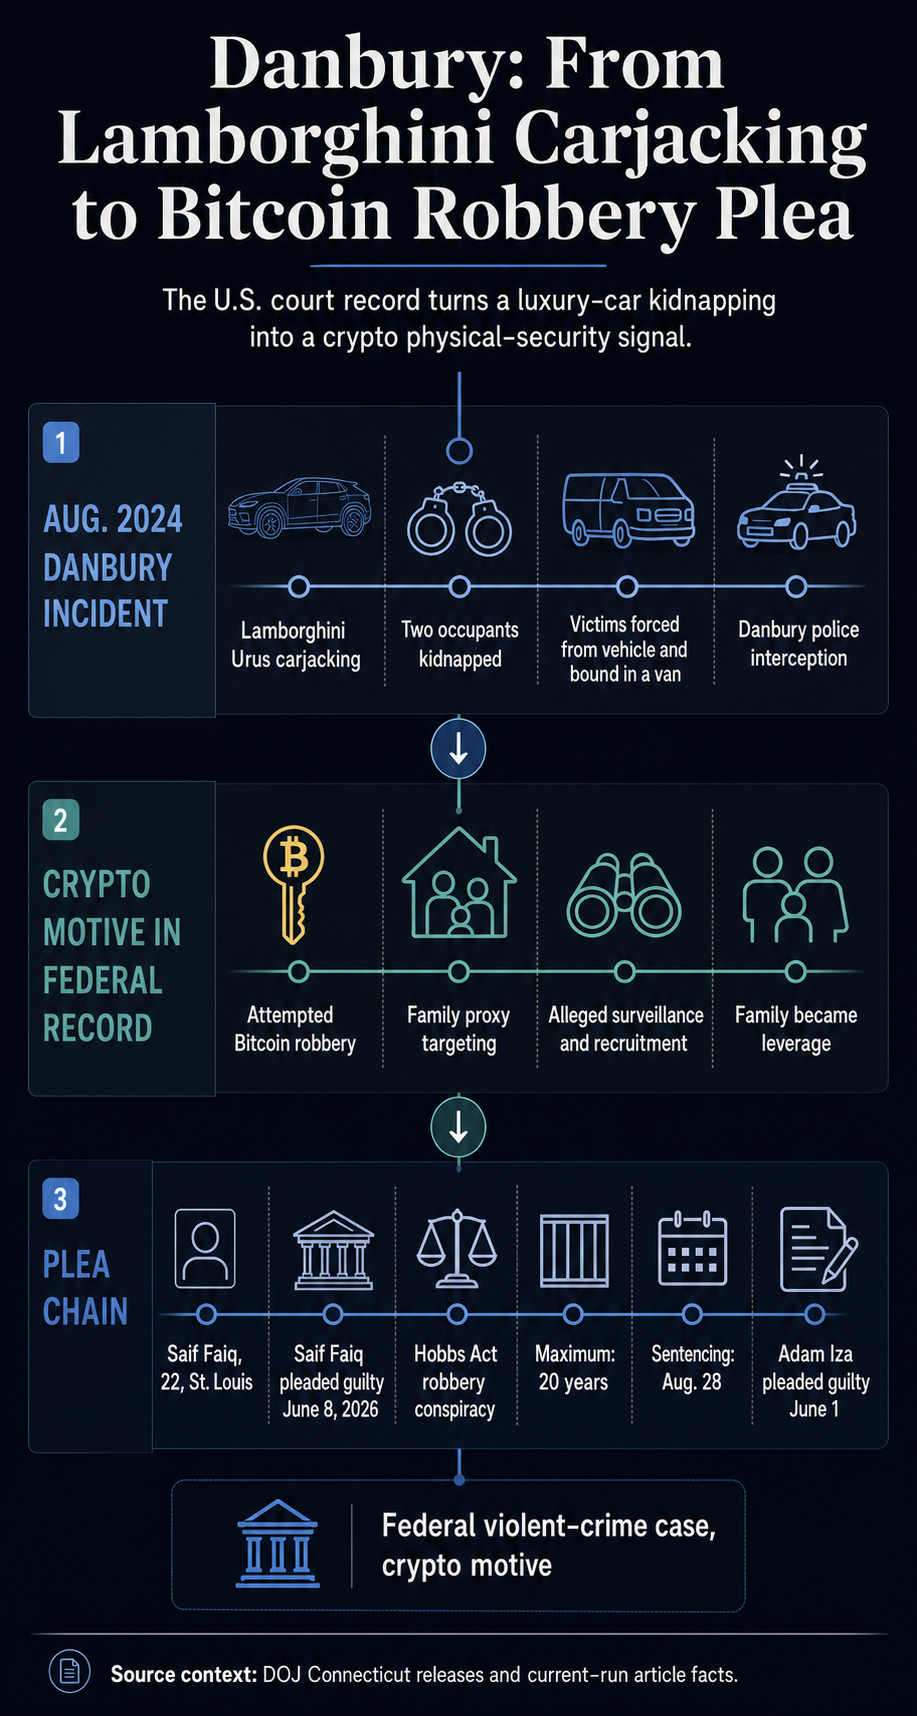
Un hombre de Missouri se declaró culpable en el tribunal federal de Hartford de una conspiración de robo vinculada a un intento de robo de Bitcoin, el robo de un auto Lamborghini Urus y el secuestro de dos personas en Danbury, Connecticut.
Saif Faiq, de 22 años, de St. Louis, se declaró culpable el 8 de junio de conspiración para interferir con el comercio mediante robo. Los fiscales dijeron que el caso surgió de un plan de agosto de 2024 para robar Bitcoin de una familia relacionado con un robo separado que involucró cientos de millones de dólares en BTC.
El cargo conlleva una pena máxima legal de 20 años de prisión y está previsto que Faiq sea sentenciado el 28 de agosto.
Los fiscales dijeron que las víctimas del secuestro eran los padres de un individuo que participó en el robo de Bitcoin, y que Faiq ayudó a reclutar participantes, coordinar con Adam Iza y vigilar a las víctimas.
El caso de Danbury es otro ejemplo de la creciente amenaza física en torno a la criptoriqueza. Los fiscales vincularon la declaración a familiares, vigilancia, un vehículo de lujo y un presunto intento de acceder a Bitcoin mediante influencia humana.
La cobertura anterior de journalscrypto ha mostrado un marcado aumento en la exposición de la identidad y la focalización en familias en Francia. El expediente de Danbury muestra que una amenaza similar está surgiendo ahora en un caso federal de Estados Unidos.
Un expediente judicial de EE. UU. por una amenaza criptográfica física
En septiembre de 2024, los fiscales acusaron a seis residentes de Florida después de que la policía de Danbury respondiera a un robo de auto y secuestro que involucraba a un Lamborghini Urus. Según ese comunicado, las víctimas fueron obligadas a salir del vehículo y atadas en una camioneta antes de que la policía interceptara a los presuntos secuestradores.
Los comunicados del Departamento de Justicia de junio de 2026 afirman que otras seis personas acusadas en relación con el robo de auto y el secuestro se han declarado culpables.
Faiq no es el único presunto coordinador cuyo caso ha llegado a la etapa de declaración de culpabilidad. Adam Iza, identificado por el Departamento de Justicia como hermano de Faiq, se declaró culpable el 1 de junio del mismo cargo de conspiración de robo de la Ley Hobbs relacionado con el intento de robo de Bitcoin y el secuestro de Danbury.
Los fiscales dijeron que Iza se comunicó con algunos de los secuestradores a través de teléfonos celulares y aplicaciones de mensajería cifrada, dirigió la logística y proporcionó financiación.
El caso federal se basa en acusaciones de delitos violentos familiares: reclutamiento, financiación, vigilancia, robo de vehículos, secuestro y conspiración para robar. El vínculo criptográfico proviene del supuesto intento de forzar el acceso a Bitcoin a través de personas cercanas al presunto poseedor.
La declaración coloca la coerción física vinculada a criptomonedas dentro de un caso federal de delitos violentos en Estados Unidos.
Para los poseedores, la advertencia práctica es contundente: el acceso percibido a Bitcoin puede hacer que familiares, vehículos, direcciones o señales de riqueza pública formen parte de una lista de objetivos criminales.
El mismo punto de presión aparece en todo el registro más amplio del ataque con llave.
El detalle de Lamborghini es importante porque es una señal visible de riqueza en un caso que los fiscales ahora relacionan con un intento de robo de Bitcoin.
En ese contexto, una imagen de lujo familiar se convierte en una advertencia de seguridad sobre suposiciones, proximidad y acceso.
La superficie de ataque es la persona.
Los investigadores de seguridad utilizan el término ataque de llave para la coerción física que obliga a una víctima a entregar contraseñas, claves privadas o acceso a activos digitales.
El Informe de ataques de llaves Skynet de 2025 de CertiK describió la categoría como un ataque al punto final humano y documentó 72 incidentes verificados en 2025, un aumento del 75% año tras año.
Esa distinción es importante para los poseedores de Bitcoin porque la seguridad del protocolo y la seguridad personal son problemas separados. Bitcoin puede ser difícil de apoderarse mediante código, pero aún así es vulnerable a las personas que supuestamente lo controlan.
Una billetera de hardware, una frase inicial, una cuenta de intercambio, un dispositivo móvil o un miembro de la familia pueden convertirse en un punto de presión si los atacantes creen que genera valor transferible.
En el caso Danbury, el supuesto objetivo pasó por familiares. El Departamento de Justicia no dijo que las propias víctimas del secuestro robaron Bitcoin.
Dijo que eran los padres de un individuo que participó en el robo de cientos de millones de dólares en Bitcoin. Eso hace que el caso sea un caso de ataque a apoderados además de un caso de robo.
El patrón que se está desarrollando en Francia indica que se trata de un problema de seguridad física más amplio. En marzo, una cobertura anterior describió que los poseedores de criptomonedas franceses fueron atacados violentamente más allá de la clase interna y ejecutiva, y el grupo objetivo pasó de los fundadores visibles y familiares de figuras de criptomonedas a individuos y hogares privados.
Informes anteriores sobre un fallido allanamiento de morada en Francia vincularon la tendencia con la selección organizada de objetivos, la exposición de los ejecutivos y los datos de identidad.

El caso Danbury trae ese patrón a un expediente judicial de Estados Unidos. La señal visible era un Lamborghini. El supuesto punto de influencia era la familia. El activo previsto era Bitcoin.
El camino del supuesto objetivo discurría por una persona que podía ser presionada.
Danbury muestra cómo un representante familiar puede convertirse en parte de un historial de criptocrimen. Francia muestra lo que sucede cuando se repiten ataques similares con suficiente frecuencia como para remodelar las directrices de seguridad pública, el comportamiento ejecutivo y la autoprotección de los titulares.
Europa sigue siendo la concentración más clara
Aparte del alegato de Danbury, los datos disponibles apuntan a Europa como el actual centro de los ataques desgarradores.
La descripción general de los ataques con llaves inglesas de 2026 de CertiK dijo que registró 34 incidentes verificados de enero a abril, con pérdidas estimadas de aproximadamente 101 millones de dólares.
Europa representó 28 de los 34 incidentes, o el 82% del total visible, y Francia lideró el desglose por países.
El resumen de los ataques de mayo de journalscrypto llegó a la misma conclusión general: la ola de extorsión física se estaba acelerando, con la concentración más clara todavía en Europa, especialmente Francia.
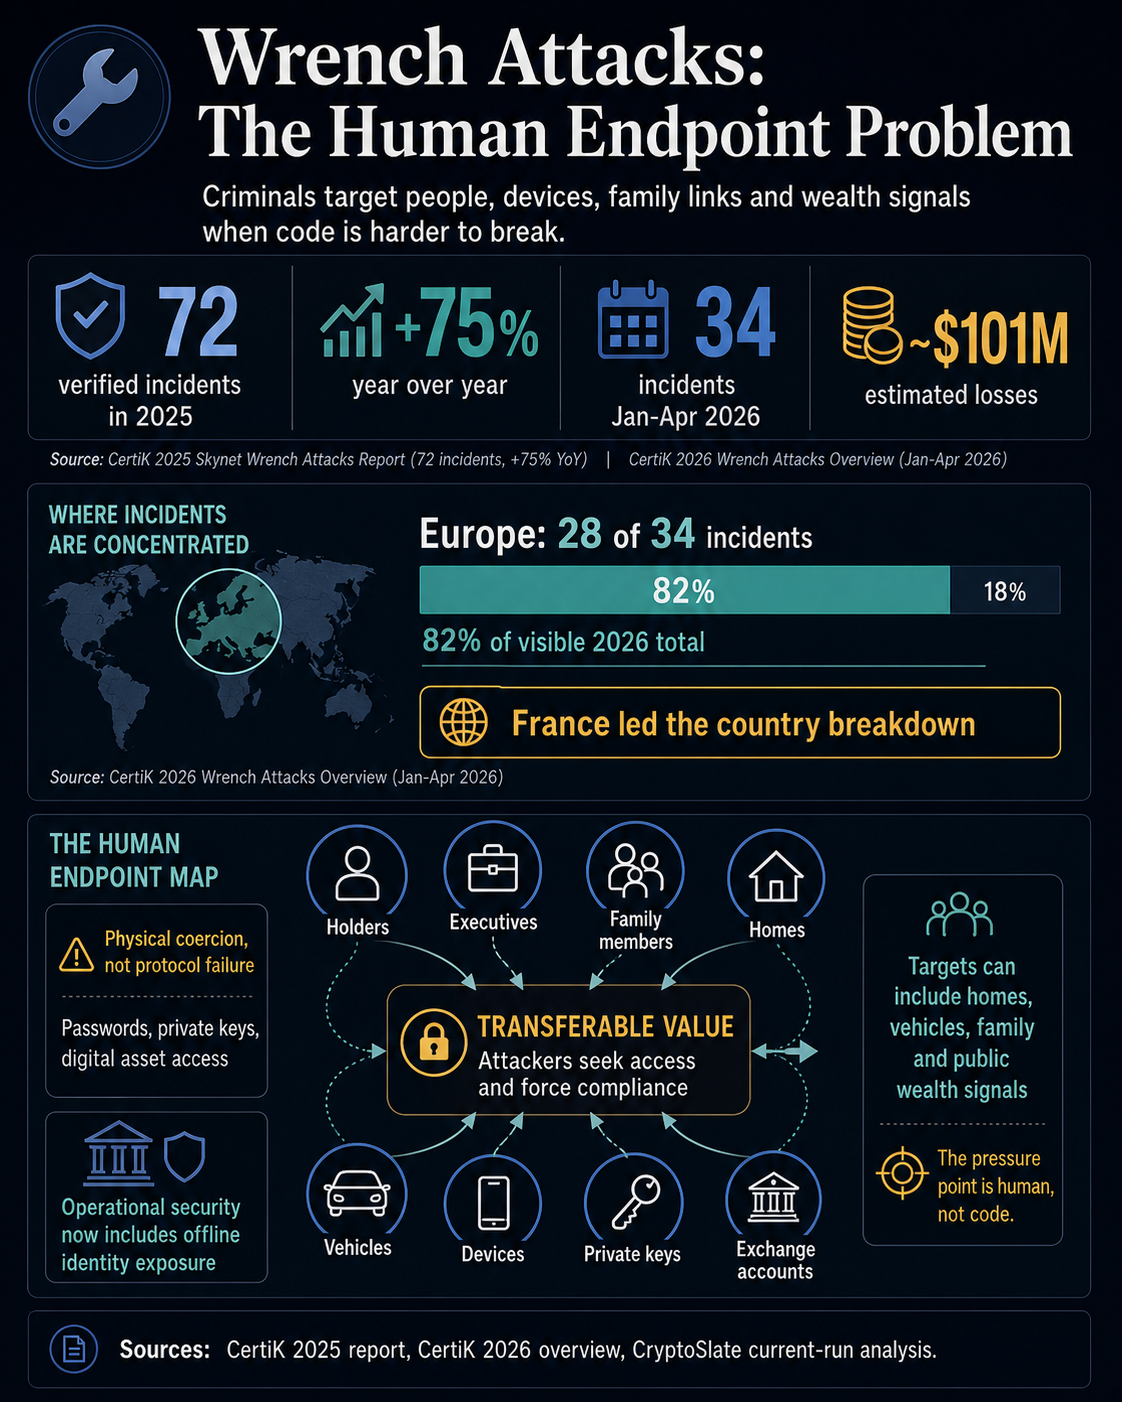
El caso Danbury muestra cómo el mismo modelo de focalización puede convertirse en un asunto de los tribunales y fiscales estadounidenses.
El expediente judicial muestra cómo el problema de seguridad física de las criptomonedas puede afectar la aplicación de la ley contra delitos violentos ordinarios. Incluye reclutamiento, logística de viajes, vigilancia, focalización en familias, un vehículo de lujo y un supuesto intento de llegar a Bitcoin mediante influencia humana.
Para los titulares y las empresas, la seguridad operativa ahora incluye phishing, drenaje de billeteras, compromisos de intercambio, exploits de contratos inteligentes y exposición física en torno a la identidad, direcciones particulares, dispositivos y familiares.
La siguiente señal jurídica es la sentencia. La audiencia de Faiq el 28 de agosto mostrará cómo el tribunal federal trata su papel admitido en la conspiración.
En términos más generales, los casos a observar son los que conectan la riqueza criptográfica con familiares, hogares, automóviles, perfiles públicos y otros identificadores fuera de línea. Ahí es donde una tendencia de seguridad predominantemente francesa puede convertirse en un problema más amplio para el cumplimiento de la ley, un expediente estadounidense a la vez.
]]>Los desarrolladores de Ethereum están compitiendo para llevar privacidad nativa a la cadena de bloques de contratos inteligentes más grande del mundo mientras los inversores advierten que los retrasos podrían debilitar el reclamo de ETH como la capa de liquidación predeterminada de las criptomonedas.
La presión se ha intensificado a medida que el mercado gira hacia activos centrados en la privacidad mientras Ethereum lucha por mantener la atención de los inversores en medio de su actual ola de FUD y preguntas sobre su identidad.
ETH ha caído aproximadamente un 30% este año y recientemente cotizó cerca de $2,000, incluso cuando Zcash ha registrado ganancias de dos dígitos durante el mismo período.
Esa divergencia ha convertido la privacidad de un objetivo cypherpunk de larga data en una fecha límite para el producto Ethereum.
La red todavía domina la liquidación de monedas estables, la tokenización, las finanzas descentralizadas y la actividad de Capa 2, pero su transparencia predeterminada sigue siendo un problema para los usuarios e instituciones que no quieren que los saldos, las contrapartes o los historiales de transacciones sean visibles en tiempo real.
Tom Dunleavy, jefe de riesgo de Varys Capital, dijo que el impulso a la privacidad de Ethereum es optimista, pero sólo si los desarrolladores actúan rápidamente.
Según él:
“Súper optimista en el impulso de la privacidad para Ethereum, pero debe suceder en un plazo razonable, de menos de 12 meses, o efectivamente no importa. Ethereum ahora más que nunca está en una carrera en el lado del producto, y su competencia está extremadamente bien financiada, motivada y tiene todas las conexiones de las que carece Ethereum. Enviar o morir”.
La advertencia se produce cuando la posición de mercado de Ethereum ya está bajo presión. GSR Research dijo que los ingresos de blockchain se están desplazando hacia redes rivales como Solana, Tron e Hyperliquid, mientras que la relación ETH-Bitcoin alcanzó recientemente su nivel más bajo desde mediados de 2025.
Esta tendencia también se refleja en los datos de CryptoQuant, que apuntan a un fuerte retroceso entre los tenedores minoristas y de nivel medio de Ethereum.
Según la empresa, las carteras con entre 100 y 1000 ETH han reducido sus saldos casi a la mitad en los últimos tres años, cayendo desde un pico de 16,2 millones de ETH en 2023 a aproximadamente 8,75 millones de ETH en la actualidad.
Los tenedores más grandes también han comenzado a reducir la exposición. Según se informa, las carteras con entre 1.000 y 10.000 ETH, que ayudaron a impulsar el repunte de Ethereum en 2024, comenzaron a recortar sus posiciones a finales del año pasado.
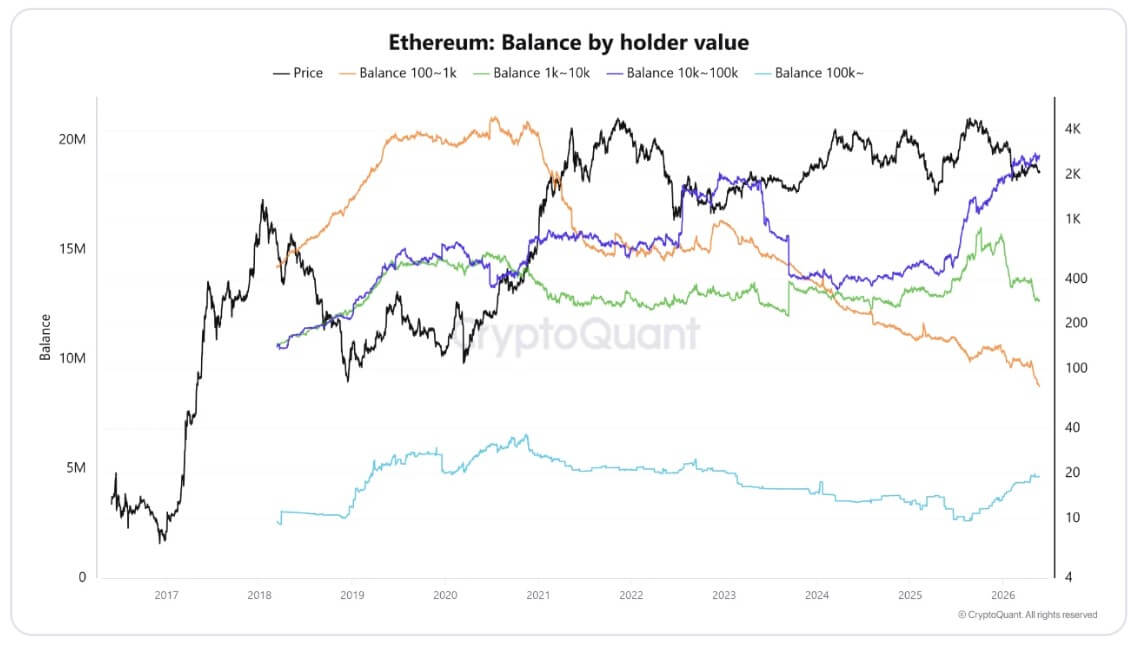
Esas salidas no pueden atribuirse directamente a la demanda de privacidad. Sin embargo, añaden presión a la narrativa más amplia de Ethereum en un momento en que los activos centrados en la privacidad están ganando la atención del mercado y los inversores se preguntan qué podría restaurar el impulso de ETH.
Cómo la privacidad se convirtió en un comercio de criptomercado
El impulso a la privacidad de Ethereum coincide con una tesis de mercado más amplia de que la confidencialidad financiera dictará el próximo ciclo importante de las criptomonedas.
Grayscale Research publicó recientemente un análisis en el que sostiene que el sector de activos digitales está en la cúspide de una “tercera ola” de atención pública generalizada con respecto a la privacidad financiera.
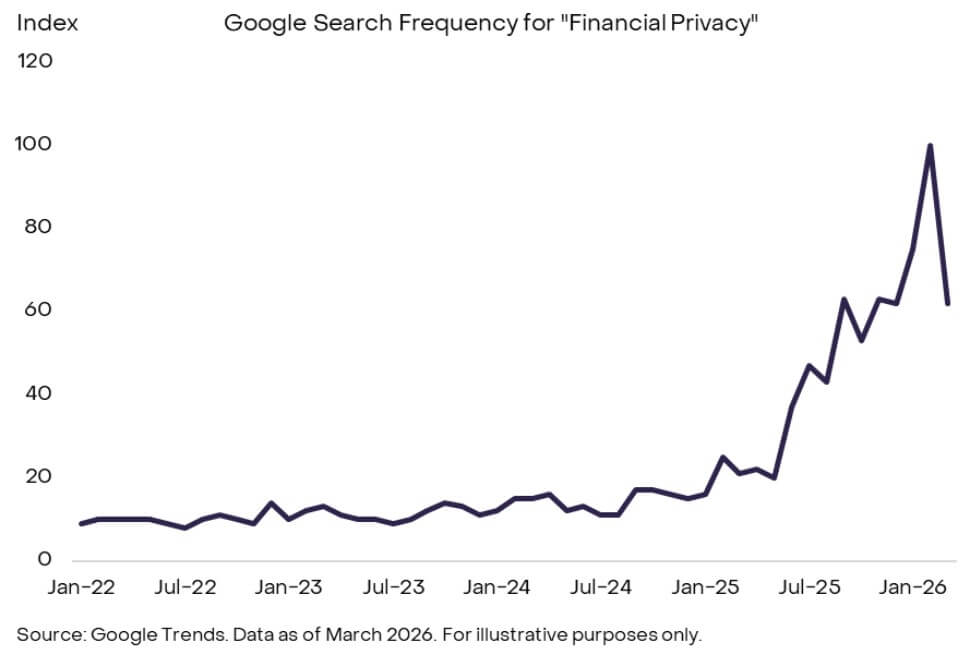
Según la firma, este cambio está impulsado por la proliferación de monedas estables y aplicaciones basadas en blockchain, así como por el rápido avance de la inteligencia artificial. Estas herramientas de inteligencia artificial, advirtió Grayscale, introducen métodos nuevos y altamente sofisticados de vigilancia financiera.
En las cadenas de bloques públicas, los saldos, las contrapartes y los historiales de transacciones pueden permanecer visibles indefinidamente.
Los investigadores de Grayscale enfatizaron que la demanda de privacidad no se limita únicamente a los usuarios que buscan un anonimato total. Más bien, refleja preferencias ordinarias por la confidencialidad en la vida económica.
Por lo general, los individuos no quieren que su historial de gastos se exponga de forma predeterminada, mientras que las empresas exigen confidencialidad para los pagos a proveedores, nóminas y flujos de tesorería. De manera similar, las instituciones ven el mapeo en tiempo real de sus estructuras de billetera como algo imposible.
Sin embargo, implementar estas características implica importantes compensaciones comerciales.
Grayscale señaló que, históricamente, protecciones de privacidad más sólidas han llevado a una distribución del mercado más débil, creando fricciones con el soporte centralizado del intercambio, el cumplimiento normativo y la integración de billeteras.
A pesar de estos obstáculos, el presidente de Grayscale Investments, Barry Silbert, se hizo eco del sentimiento del informe y declaró que la “era de la privacidad” en los activos digitales ha comenzado oficialmente.
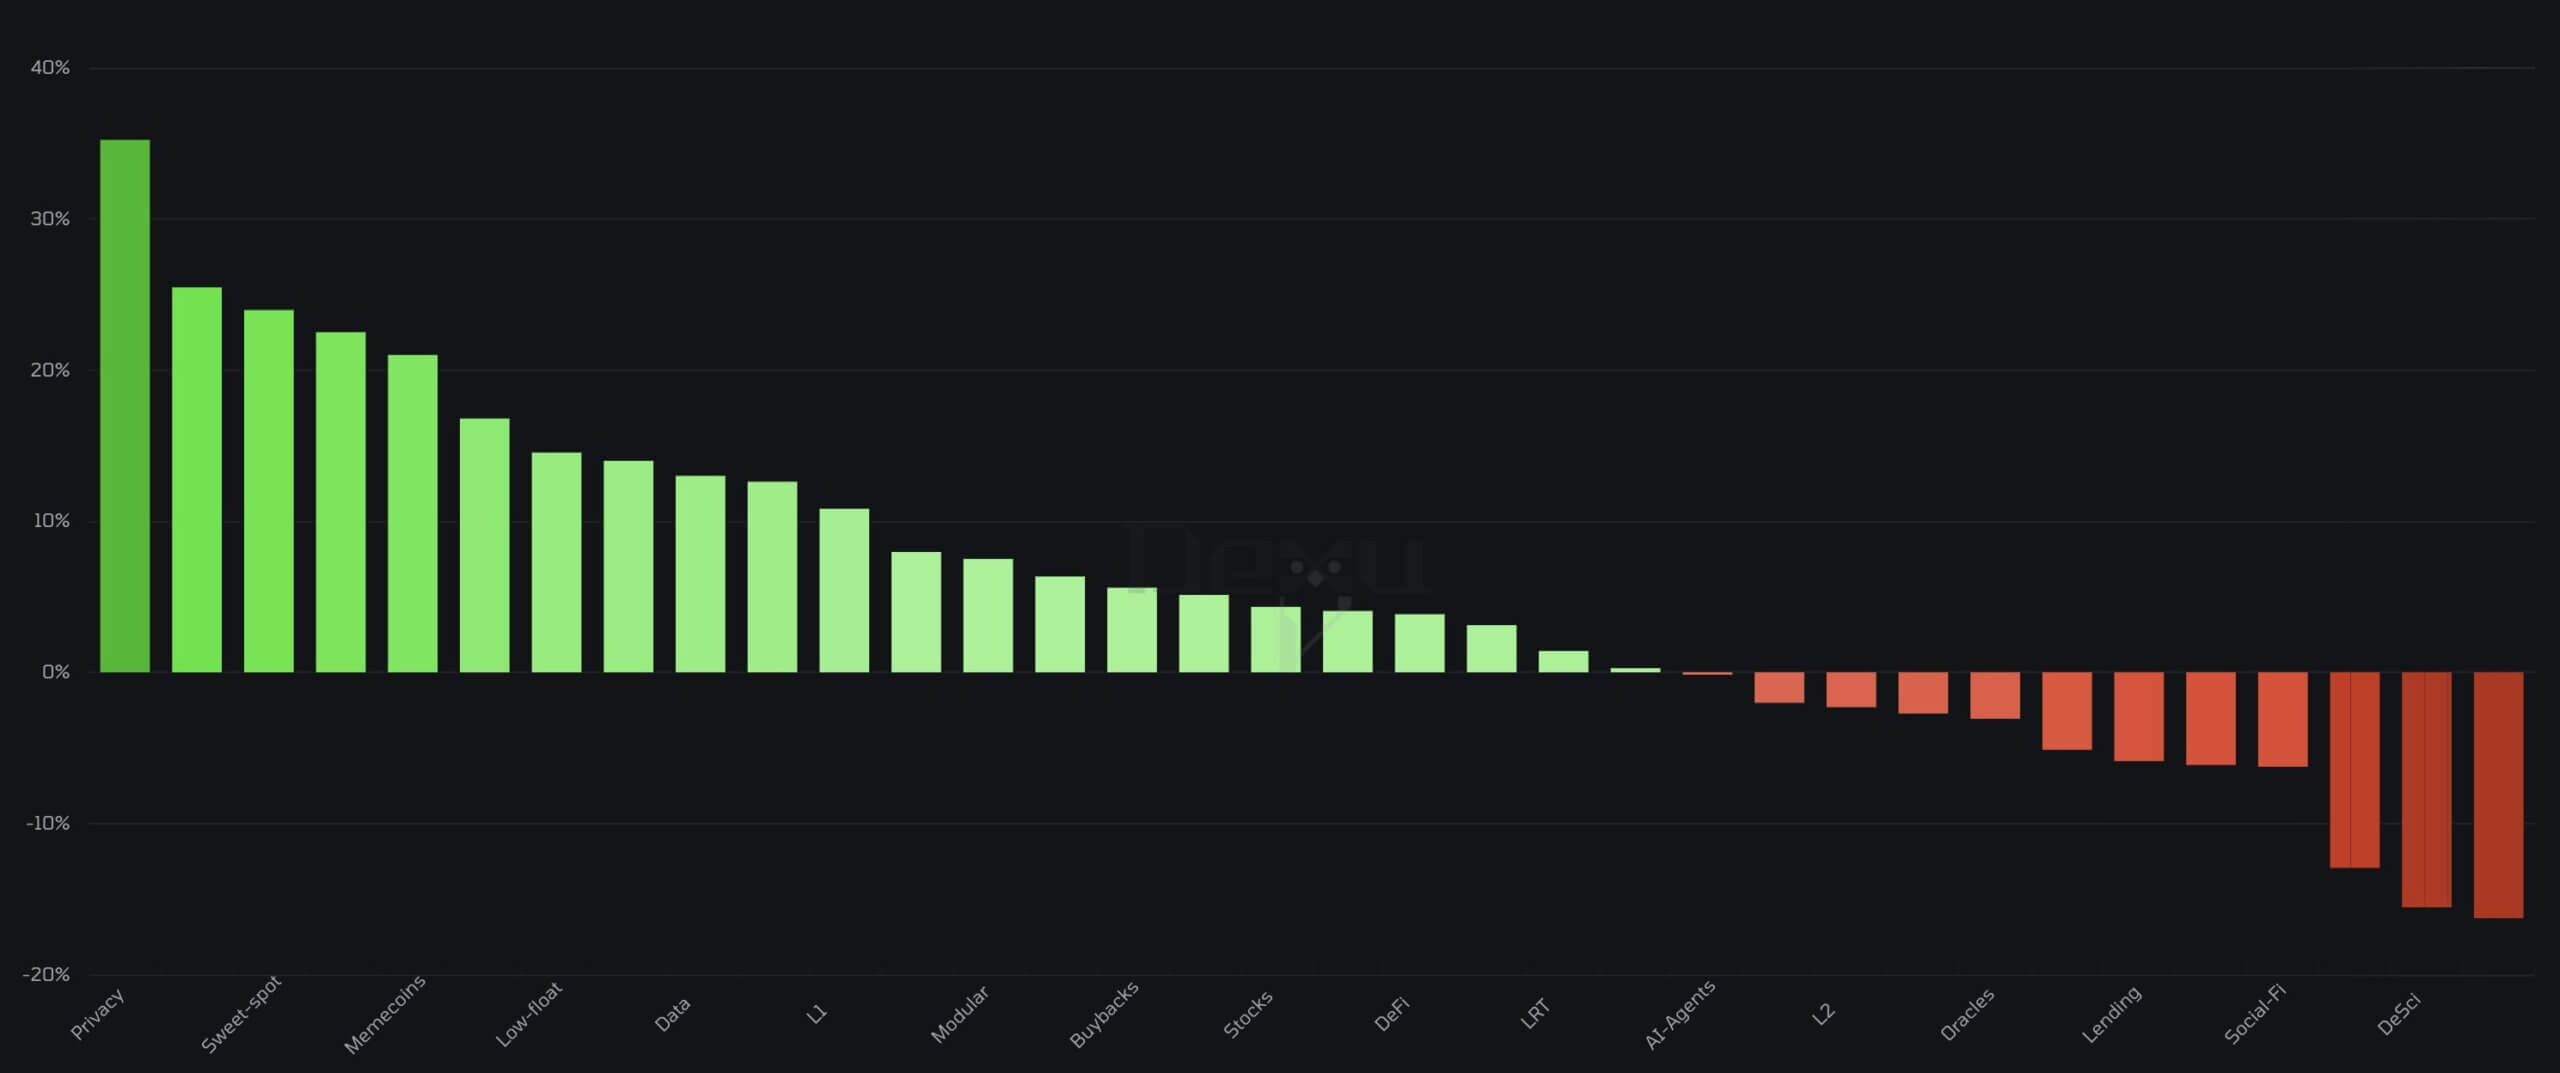
Este cambio narrativo ya es evidente en el mercado de las criptomonedas, donde la capitalización de mercado de Zcash ha aumentado más del 900 % el año pasado, acercándose a casi 10 mil millones de dólares. Incluso Monero, que frecuentemente enfrenta escrutinio regulatorio por su uso en mercados ilícitos, ha duplicado su valor.
El cofundador de Ethereum apuesta por la privacidad
En las últimas semanas, el cofundador de Ethereum, Vitalik Buterin, ha vuelto a llevar el tema al frente de la agenda técnica de la red, pidiendo a los desarrolladores que “aceleren la realidad de la privacidad cypherpunk” después de años de investigación y debate sobre la privacidad.
Su hoja de ruta a corto plazo se centra en tres áreas, incluida la abstracción de cuentas y FOCIL, los nonces clave y el trabajo de privacidad de la capa de acceso.
Juntos, están diseñados para hacer que la actividad privada de Ethereum sea más difícil de censurar, más difícil de vincular y menos dependiente de una infraestructura confiable.
FOCIL, abreviatura de listas de inclusión forzadas por elección de bifurcación, está diseñada para abordar la censura de transacciones.
Hoy en día, las transacciones pueden permanecer en un mempool público antes de finalizar, lo que brinda a los constructores de bloques y otros intermediarios visibilidad de la actividad pendiente. Eso crea oportunidades para la exclusión, la vanguardia y la vigilancia.
FOCIL permitiría que un comité de validadores proponga listas de transacciones que se espera que incluyan los constructores de bloques.
Si los constructores ignoran esas transacciones, la red puede rechazar sus bloques. El mecanismo está diseñado para dificultar la censura de las transacciones, incluidas las transferencias privadas, antes de que lleguen a la cadena.
La abstracción de cuentas aborda otra debilidad en el diseño actual de Ethereum. La mayoría de los usuarios todavía dependen de cuentas de propiedad externa controladas por una única clave privada.
La abstracción de cuentas permite que las cuentas se comporten más como contratos inteligentes programables, admitiendo funciones como recuperación social, aprobación de firmas múltiples y patrocinio de tarifas.
Para la privacidad, esa flexibilidad es importante porque la actividad de la billetera se puede estructurar para reducir patrones de comportamiento obvios. También facilita que las aplicaciones o los retransmisores paguen tarifas en nombre de los usuarios sin forzar cada acción a través del mismo modelo de cuenta expuesto.
Los nonces clave apuntan a una fuga de metadatos más limitada pero importante. Actualmente, las cuentas de Ethereum utilizan un único contador, conocido como nonce, para evitar que se repita la misma transacción. Debido a que ese contador aumenta en secuencia, los observadores pueden usarlo para vincular transacciones que de otro modo podrían parecer separadas.
La solución propuesta divide el contador de cuentas en diferentes dominios de reproducción. Eso permitiría que tipos separados de actividad usen diferentes claves nonce, lo que dificultaría vincular acciones privadas a la misma cuenta mediante una secuencia simple.
Por último, la parte más ambiciosa de ese impulso más amplio puede ser Kohaku, un conjunto de herramientas de código abierto respaldado por la Fundación Ethereum y diseñado para incorporar funciones de privacidad a las billeteras que la gente ya usa. El proyecto va más allá de las transferencias privadas al centrarse en las filtraciones de la capa de acceso que exponen a los usuarios incluso antes de que se liquide una transacción.
Incluso si las transacciones se vuelven privadas, las billeteras aún pueden filtrar información cuando consultan la cadena de bloques. La mayoría de las billeteras dependen de proveedores de llamadas a procedimientos remotos para verificar saldos, leer contratos inteligentes y enviar transacciones, lo que brinda a esos proveedores visibilidad de la dirección IP de un usuario, la identidad de la billetera y los datos solicitados.
Kohaku está diseñado para reducir esa exposición al brindar a los desarrolladores de billeteras componentes de privacidad y seguridad que pueden integrarse en productos existentes. Su hoja de ruta incluye envío privado, gestión de claves más segura, lecturas privadas y una billetera de referencia para desarrolladores y usuarios avanzados.
El kit de herramientas también puede conectar billeteras a protocolos blindados como Railgun, que ya está disponible en Ethereum, y Privacy Pools, que aún está en desarrollo.
En última instancia, su objetivo es brindar a los usuarios transferencias privadas y acceso a DeFi sin obligarlos a adoptar herramientas específicas o alejarse de las billeteras que ya usan.
El investigador de Ethereum, soispoke.eth, dijo que el paquete combinado podría permitir que la red blockchain ofrezca transacciones privadas nativas, sin confianza y resistentes a la censura tan pronto como el próximo año si las propuestas se envían juntas.
Por qué ETH necesita ofrecer funciones de privacidad
El abogado criptográfico Gabriel Shapiro dijo que estos trabajos de privacidad podrían ayudar a Ethereum a competir por la tokenización institucional porque las empresas necesitan confidencialidad para los valores tokenizados, los flujos de tesorería y las interacciones DeFi.
Ese argumento va al centro del caso de inversión de Ethereum. La ventaja de la red ha sido durante mucho tiempo su amplitud: monedas estables, mercados de préstamos, intercambios descentralizados, activos tokenizados, redes de Capa 2 e infraestructura de desarrollador.
Sin embargo, esta amplitud por sí sola puede no ser suficiente si cada interacción financiera sigue siendo visible por defecto.
Para las instituciones, los acuerdos públicos sin privacidad pueden ser una carga. Una empresa no quiere que sus competidores mapeen a sus proveedores. Un fondo no quiere que se expongan las rutas comerciales. Un banco no quiere que la actividad de valores tokenizados de los clientes sea visible en un libro de contabilidad público.
Ethereum tiene la infraestructura para atender a esos usuarios, pero el mercado está presionando para obtener pruebas de que la privacidad puede llegar a productos a nivel de billetera en lugar de seguir siendo una agenda de investigación.
Es por eso que la advertencia de 12 meses de Dunleavy aterriza con fuerza: Zcash ya tiene la narrativa de privacidad más clara, y Monero sigue siendo un activo de privacidad importante a pesar de la presión regulatoria y del intercambio.
Al mismo tiempo, las redes blockchain rivales, incluidas Solana, Tron e Hyperliquid, están captando la atención del mercado, mientras que Bitcoin sigue teniendo la demanda institucional más fuerte.
Aún así, Ethereum tiene la base de aplicaciones más profunda en criptografía con más de $350 mil millones en activos tokenizados en la cadena de bloques, pero el mercado ya no trata esa ventaja como permanente.
Si Hegota introduce productos de privacidad utilizables durante el próximo año, la característica podría fortalecer el papel de ETH como infraestructura de liquidación tanto para individuos como para instituciones.
Sin embargo, si esas actualizaciones siguen siendo promesas técnicas, el actual comercio de privacidad puede seguir recompensando activos que hicieron de la confidencialidad su característica principal desde el principio.
]]>

El alto el fuego entre Estados Unidos e Irán hizo que el petróleo retrocediera, las acciones europeas registraron su mayor ganancia en un solo día en más de cuatro años y las criptomonedas se unieron a la ola de alivio junto con todo lo demás.
Durante el alivio, los comerciantes rotaron bruscamente hacia nombres adyacentes a la privacidad, lo que hizo que Zcash subiera aproximadamente un 59,6% en siete días y Dash subiera aproximadamente un 47,3% en la misma ventana.
La categoría de monedas de privacidad de journalscrypto subió un 10,2% en 24 horas al cierre de esta edición, mientras que la cohorte de privacidad más amplia promedió ganancias del 21,5%, superando cómodamente a Bitcoin.
Principales criptoactivos de privacidad por capitalización de mercado
La medida se divide de manera desigual en toda la categoría, proporcionando información más allá de las cifras de los titulares.
Dos fuerzas aplicadas de manera desigual
Dos fuerzas distintas impulsaron el desempeño superior, y la primera fue sencilla: cuando el apetito por el riesgo se recupera bruscamente, los operadores buscan activos más pequeños y volátiles que generen más ventajas en una marea creciente.
La segunda fuerza fue selectiva y favoreció nombres con una narrativa legible más allá del relieve macro.
Monero proporciona la evidencia más clara contra la simple lectura de “la geopolítica hizo que la gente quisiera privacidad”. Durante los mismos siete díasZcash ganó un 46,6% frente a Bitcoin y Dash ganó aproximadamente un 40,4%, mientras que XMR/BTC cayó alrededor de un 2,3%.
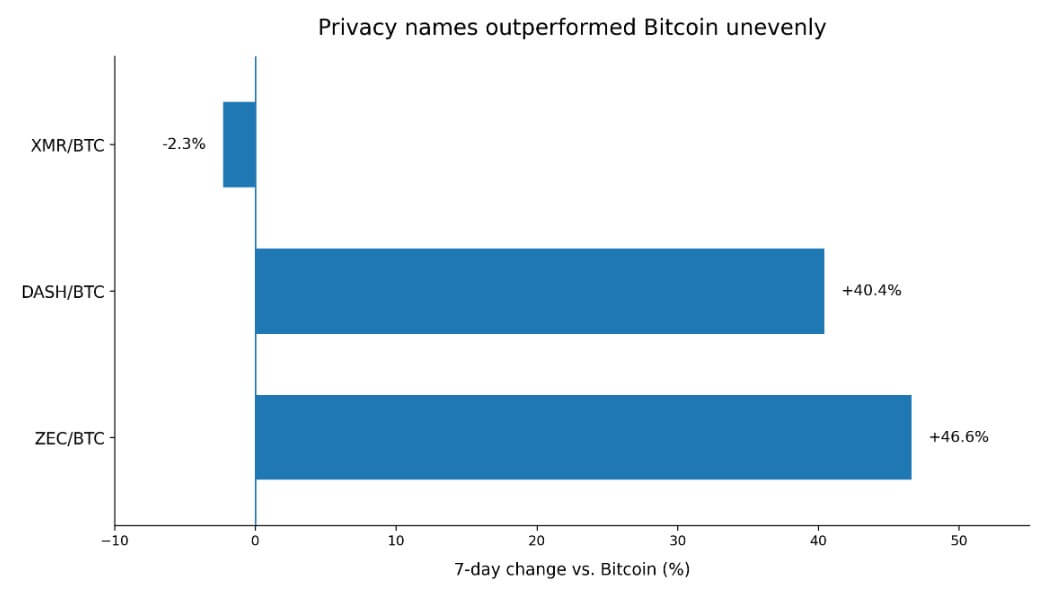
Dada la complejidad técnica y la capitalización de mercado, una apuesta ideológica uniforme por el anonimato financiero habría puesto a Monero en movimiento.
El movimiento desigual apunta a que los comerciantes eligen nombres basándose en el potencial de compresión y la legibilidad narrativa, tratando la privacidad como un grupo comercial.
Para Zcash, esa segunda narrativa ya estaba vigente mucho antes del alto el fuego.
Grayscale presentó un S-3/A modificado el 2 de abril que describe una ruta para incluir Grayscale Zcash Trust en NYSE Arca bajo el símbolo ZCSH. Esta señal concreta de acceso institucional mantiene abiertas las opciones del capital regulado.
Foundry anunció en marzo un plan para lanzar un grupo de minería Zcash de nivel institucional en abril de 2026, enmarcando explícitamente a Zcash como un activo que había madurado más allá de la infraestructura exclusivamente minorista.
El Zcash Open Development Lab reveló haber recaudado más de 25 millones de dólares de Paradigm, a16z crypto, Coinbase Ventures y Winklevoss Capital, junto con un crecimiento de más del 400 % en pools protegidos y más de 600 millones de dólares en swaps ZEC desde octubre de 2025.
La Fundación Zcash añadió en enero que la SEC había concluido su revisión sin recomendar medidas coercitivas.
Cada uno de esos catalizadores fue anterior al repunte de esta semana, lo que convierte al alto el fuego en un punto de entrada macro a una tesis que ya está acumulando peso institucional.
Dash como proxy beta alto
Dash tuvo un impulso narrativo genuino durante la semana.
AEON Pay procesó 994.000 transacciones y $29 millones en volumen de transacciones en más de 50 millones de comerciantes fuera de línea, Dash anunció capacidades de transacciones blindadas para su plataforma Evolution utilizando la tecnología Orchard de Zcash, y en marzo trajo una integración con NEAR Intents para acceso de intercambio.
El repunte de Dash se basa en un terreno fundamental más delgado que el de Zcash, ya que ningún catalizador de la misma ventana llegó con la misma fuerza de compresión que la pila institucional de Zcash.
El propio marco de cumplimiento de Dash complica cualquier categorización clara, ya que el proyecto ha mantenido desde 2020 que sus transacciones son transparentes de forma predeterminada y que opera como una criptomoneda de pagos con privacidad opcional.
CriptoSlate La categoría de monedas de privacidad actualmente incluye Monero y Zcash, con Dash ausente. Sin embargo, una vez que Zcash subió, los operadores buscaron el nombre más delgado y cercano al grupo de privacidad, y Dash era familiar, lo suficientemente líquido para negociar en tamaño y lo suficientemente pequeño como para moverse rápidamente.
Las cifras de CoinGlass muestran una elevada intensidad de derivados en Dash, con un volumen de futuros de 24 horas de aproximadamente $ 669 millones frente a una capitalización de mercado de aproximadamente $ 561 millones, una facturación de aproximadamente el 119 % de la capitalización de mercado y un interés abierto de aproximadamente el 15,15 % de la capitalización de mercado.
| Métrico | Zcash | Estrellarse |
|---|---|---|
| Cambio de precio de 7 días | +59,6% | +47,3% |
| Rendimiento relativo a BTC | +46,6% | +40,4% |
| ¿Un claro catalizador institucional sobre el que podría apoyarse el repunte de esta semana? | Sí | No tan claramente |
| Vehículo en escala de grises/ruta de conversión | Sí — La S-3/A modificada describe el camino hacia la cotización en NYSE Arca en ZCSH | No se cita ningún equivalente |
| Plan de pool minero institucional | Sí — Foundry anunció un grupo planificado de nivel institucional | No se cita ningún equivalente |
| Catalizador de crecimiento de uso/financiación de ecosistemas | Sí – ZODL revelado $25 millones+ aumentar, 400%+ crecimiento de piscina protegida, $600 millones+ en permutas | Más mixto — AEON / NEAR / Progreso relacionado con los huertos, pero ningún catalizador de peso similar |
| Punto de apoyo al cumplimiento/regulación | Sí — La Fundación Zcash dijo que la SEC concluyó la revisión sin recomendar medidas coercitivas. | Mezclado — Dash ha enfatizado durante mucho tiempo que es una criptomoneda de pagos con privacidad opcional. |
| Volumen de futuros 24h | Notado como elevado | ~$669 millones |
| Capitalización de mercado | Implicado por la discusión sobre la proporción | ~$561 millones |
| Volumen de futuros de 24 horas / capitalización de mercado | ~63,45% | ~119% |
| Interés abierto/capitalización de mercado | ~12,61% | ~15,15% |
| Mejor caracterización del movimiento. | Acceso institucional + narrativa de privacidad | Simpatía beta alta/comercio de compresión |
Zcash también mostró lecturas elevadas, con un volumen de futuros de alrededor del 63,45% de la capitalización de mercado y un interés abierto de alrededor del 12,61%. Ambos conjuntos de proporciones son consistentes con movimientos narrativos y amplificados, y las figuras de Dash parecían más estiradas, pintando la configuración donde el impulso desbordante puede sobrepasarse.
El vehículo Grayscale agrega una capa estructural que separa a Zcash de cualquier otro nombre en el comercio de privacidad.
La presentación S-3/A señaló que históricamente el fideicomiso ha cotizado con descuentos de hasta el 55% y primas de hasta el 240%, pero tenía una prima de solo el 0,3% sobre el valor liquidativo al 31 de marzo.
Los comerciantes están valorando la opción de que Zcash sea más fácil de acceder para el capital regulado, una apuesta de acceso futuro, dado que el fideicomiso casi no tenía brecha de arbitraje a la fecha de presentación.
Esa opcionalidad se ajusta a un contexto más amplio para 2026 que ya estaba en marcha antes de esta semana. El informe de Grayscale del cuarto trimestre de 2025 nombró a la privacidad como el tema criptográfico dominante del trimestre.
La nota de mercado de Coinbase de enero de 2026 describió los tokens de privacidad como uno de los de mejor desempeño de 2025 y dijo que la narrativa podría seguir teniendo consecuencias hasta 2026, con la regulación señalada como el riesgo principal.
¿Qué podría extender o terminar el comercio?
En el escenario alcista, el petróleo se mantiene fuera de sus máximos, las acciones mantienen una posición de riesgo y al menos uno de los catalizadores institucionales de Zcash se fortalece.
En ese mundo, Zcash mantiene la mayor parte de su desempeño superior relativo porque la narrativa de acceso institucional es independiente del alto el fuego, y Dash puede volver a sobrepasarse porque su estructura de mercado es lo suficientemente delgada como para amplificar cualquier continuación de las entradas.
En el caso bajista, el alto el fuego resulta frágil, provocando un repunte del petróleo y revirtiendo el alivio macroeconómico. Debido a que Zcash y Dash son más pequeños y están más apalancados para el posicionamiento de los traders que Bitcoin, tienden a retroceder más.
Dash va primero, dada su menor liquidez y la ausencia de una narrativa institucional duradera para frenar la salida. Zcash se mantiene mejor si su historia de acceso institucional conserva credibilidad, aunque el margen depende de si Foundry y Grayscale cumplen con los plazos establecidos.
La presentación en escala de grises describe una ruta de conversión pendiente de aprobación regulatoria, mientras que el grupo de Foundry tiene una fecha de lanzamiento prevista para abril de 2026 en espera de confirmación. Si cualquiera de las narrativas decepciona, la tesis de la institucionalización pierde su ancla de corto plazo.
| Guión | Desencadenar | Petróleo/telón de fondo macro | bitcóin | Zcash | Estrellarse |
|---|---|---|---|---|---|
| caso toro | Se mantiene el alto el fuego, las acciones mantienen el riesgo, al menos un catalizador de Zcash se reafirma | El petróleo se mantiene alejado de máximos recientes | Mantiene ganancias o sube más | Mantiene el rendimiento superior relativo; La tesis del acceso institucional permanece intacta. | Puede volver a sobrepasarse porque la estructura delgada del mercado amplifica las entradas de capital |
| Caso base | El repunte del alivio se enfría pero no se revierte por completo | El petróleo se estabiliza, la economía deja de mejorar rápidamente | Consolida | Se mantiene mejor que Dash porque la segunda narrativa permanece. | Devuelve más movimiento a medida que el impulso se desvanece |
| caso de oso | El alto el fuego resulta frágil; el alivio macro se revierte | El petróleo se recupera y el apetito por el riesgo se debilita | Vueltas | Retrocede, pero podría mantenerse algo mejor si la historia institucional sigue siendo creíble | Probablemente caiga más rápido porque la liquidez es más escasa y la narrativa es menos duradera |
| Caso de riesgo de evento | El camino en escala de grises se estanca, el lanzamiento de Foundry decepciona o la regulación/eliminación de listas afecta a los nombres de privacidad | Macro secundario al riesgo idiosincrásico | Menos afectado en relación con los nombres de privacidad | Pierde apoyo clave para la institucionalización a corto plazo | Más vulnerable porque carece de un ancla institucional comparablemente fuerte. |
| Lo clave a tener en cuenta | ¿Qué narrativa se valida primero? | Dirección del petróleo y durabilidad del cese del fuego | Si el liderazgo de BTC se amplía o se reduce | Confirmación en escala de grises / Fundición / aceptación institucional | Si el impulso impulsado por los derivados puede persistir sin nuevos fundamentos |
La nota de enero de Coinbase identificó la acción regulatoria y la exclusión de las bolsas de valores como riesgos asimétricos para los tokens de privacidad con bases de liquidez más estrechas que Bitcoin, una categoría que ocupan Zcash y Dash.
Zcash y Dash vencieron a Bitcoin esta semana porque un repunte del alivio macroeconómico aumentó el apetito por el riesgo en todas las clases de activos, y convergió una narrativa institucional concentrada que dio a los operadores una segunda razón para comprar una moneda de privacidad específica sobre las demás.
]]>En algunos Ethereum L2, los bots ahora consumen más de la mitad del gas simplemente buscando MEV y no pagan proporcionalmente por ello. Se trata de un problema de escala y de equidad de mercado arraigado en la estructura del mercado.
La conversación sobre privacidad en criptografía finalmente escapó del marco del “dinero anónimo” que dominó el último ciclo. A principios de 2026, la urgencia es económica y tiene sus raíces en realidades financieras inmediatas.
La industria enfrenta un problema estructural: la transparencia en la cadena genera valor extraíble a escala masiva, y esa extracción se ha convertido en un cuello de botella en lugar de seguir siendo una preocupación puramente filosófica.
Flashbots ha documentado cómo el “spam de búsqueda” relacionado con MEV puede consumir más del 50% del gas en las principales capas 2 y al mismo tiempo pagar una pequeña parte de las tarifas. Alchemy, citando datos de EigenPhi, apunta a casi $24 millones en ganancias MEV extraídas en Ethereum en solo 30 días, desde el 8 de diciembre de 2025 hasta el 6 de enero de 2026.
Cuando el swap DEX de 10 millones de dólares de un fondo de cobertura es visible en el mempool antes de aterrizar, el deslizamiento de los ataques sándwich puede eclipsar los costos del gas.
La privacidad ya no es una solicitud de función. Es un problema de equidad del mercado.
Lee, escribe, demostrando.
El equipo de Exploraciones de Escalamiento y Privacidad de la Fundación Ethereum ha estandarizado un marco de tres partes: escrituras privadas, lecturas privadas y pruebas privadas.
Las lecturas privadas se relacionan con ocultar la intención de la transacción antes de la ejecución. Las lecturas privadas ocultan qué usuarios y aplicaciones están consultando, como saldos y posiciones. La prueba privada consiste en hacer que las pruebas y certificaciones sin conocimiento sean lo suficientemente baratas y portátiles como para integrarlas en todas partes.
Cais Manai, cofundador y CPO de TEN Protocol, sostiene que el problema más urgente es la lectura. Afirmó que la industria ha pasado años obsesionada con ocultar quién envió qué a quién, el lado de “escritura” de la privacidad.
Sin embargo, señaló:
“La verdadera hemorragia en este momento está en el lado de la lectura: el hecho de que cada saldo, cada posición, cada umbral de liquidación, cada estrategia está ahí en texto sin formato para que cualquiera pueda inspeccionar. Eso es lo que impulsa a MEV. Eso es lo que hace que DeFi institucional sea un fracaso”.
Según las estimaciones de TEN, se han extraído de los usuarios más de 112.000 ETH, aproximadamente 400 millones de dólares a precios actuales, mediante secuenciadores y robots MEV que se alimentan del estado legible.
La solución que defiende Manai implica cifrar todo el entorno de ejecución utilizando entornos de ejecución confiables (TEE). Él explicó:
“El estado del contrato y la lógica permanecen cifrados mientras están en uso, no solo en reposo. Nadie lee lo que no debe, porque no hay nada expuesto para leer”.
Tanisha Katara, fundadora de Katara Consulting Group, considera que las “escrituras” son el problema más costoso en este momento.
Según ella:
“La privacidad de lectura (fuga de RPC, patrones de consulta) es un problema de vigilancia de evolución lenta. La privacidad de escritura (ataques sándwich en flujos institucionales) está destruyendo activamente el valor hoy en día. Se extraen cientos de millones por año de los usuarios porque su intención de transacción es visible antes de la ejecución”.
Andy Guzmán, que dirige el equipo de Exploraciones de Escalamiento y Privacidad de la Fundación Ethereum, enfatiza que las lecturas privadas no se comprenden ampliamente.
Explicó más:
“Private Writes es el que actualmente recibe más atención, es la ‘primera base’ y posiblemente lo primero que tienes que hacer. Private Proving es el facilitador de los otros dos, y ha avanzado significativamente en los últimos años. Aún queda mucho por hacer”.
Las escrituras privadas de Ethereum son la cuña
El flujo de pedidos privado es un producto.
MEV-Share de Flashbots opera como una subasta de flujo de pedidos en la que los usuarios y las billeteras comparten selectivamente datos de transacciones para redistribuir MEV. De forma predeterminada, el 90% del valor extraído regresa a los usuarios en lugar de desaparecer en manos de los bots.
Los mempools cifrados representan la siguiente capa. La investigación de Shutter documenta una vía que utiliza cifrado de umbral y liberación de clave programada, integrada con la separación entre proponente y constructor.
Las transacciones ingresan al mempool cifradas y se descifran solo después de que se confirma la orden, lo que elimina el mempool público como superficie de ataque. El diseño reconoce limitaciones prácticas: sobrecarga de latencia, casos extremos de reorganización y desafíos de coordinación entre conjuntos de validadores.
La presión económica es lo suficientemente real como para que los principales proveedores de infraestructura estén incorporando protección MEV a los flujos predeterminados.
La descripción general de MEV de Alchemy caracteriza el problema como sistémico, con una extracción de ganancias documentada que asciende a aproximadamente mil millones de dólares anuales en las principales cadenas.
| Capa | Lo que está expuesto hoy | Daño económico | Qué se está implementando ahora (ejemplos) | Principal cuello de botella |
|---|---|---|---|---|
| escribe | Preejecución de intención comercial | Intercalado/deslizamiento | MEV-Share, flujo de pedidos privado, investigación de mempool cifrado | Coordinación + valores predeterminados de billetera |
| Lee | Saldos / posiciones / consultas | Fuga de estrategia / combustible MEV | RPC privado, direcciones ocultas (ERC-5564), TEE/ejecución confidencial | UX + desarrollador UX |
| Prueba | Portabilidad/coste de las pruebas de privacidad | Fricción en el despliegue | Mejora de herramientas zk (Ethproofs: ~5× latencia ↓, ~15× costo ↓) | Integración + decisiones de producto |
La fuga silenciosa se convierte en el próximo titular de Ethereum
La hoja de ruta de privacidad de Ethereum ahora eleva explícitamente las lecturas privadas como una vía de primera clase.
La privacidad de RPC, que oculta qué direcciones de consulta se contraen, es importante porque los patrones de consulta exponen estrategias. Si un robot observa que una dirección específica verifica repetidamente un umbral de liquidación, sabe que la posición está al borde del colapso.
Las primitivas de privacidad del lado de la billetera son donde esto se vuelve práctico. Las direcciones ocultas están formalmente estandarizadas según ERC-5564, lo que permite la privacidad del destinatario al generar direcciones únicas y no vinculables para cada pago.
La especificación existe, pero la adopción generalizada de la billetera Ethereum sigue obstaculizada por los desafíos de UX, incluido el escaneo de pagos entrantes, la conciliación de saldos entre direcciones efímeras y la complejidad de la gestión de claves.
El argumento de Manai sobre la UX del desarrollador es más fuerte aquí:
“El verdadero cuello de botella de UX en 2026 es la UX del desarrollador, la brecha entre ‘Quiero crear una aplicación privada’ y poder hacerlo sin aprender un modelo de programación completamente nuevo, un lenguaje personalizado o un sistema de prueba personalizado”.
Destacó la necesidad de que EVM/SVM completos se ejecuten dentro de TEE para que los desarrolladores puedan crear dApps cifradas utilizando las mismas herramientas, lenguajes y modelos mentales que ya tienen. No hay circuitos que escribir ni máquinas virtuales personalizadas que aprender.
Demostrar que está mejorando lo suficientemente rápido
Los costos de demostrar el conocimiento cero se han derrumbado. Los documentos de revisión de 2025 de Ethproofs incorporan múltiples zkVM y probadores, verifican aproximadamente 200.000 bloques y observan que la latencia se quintuplicó aproximadamente, mientras que los costos se redujeron alrededor de quince veces durante el año.
La generación de pruebas ya no es la principal limitación para la implementación de la privacidad.
El cuello de botella de Ethereum se ha desplazado hacia la coordinación y la integración. Guzmán identifica la experiencia del usuario y el costo como las principales barreras para los usuarios minoristas, y la regulación y el cumplimiento como las principales barreras para las instituciones.
Él dijo:
“La transacción más barata que se puede enviar en Ethereum es de alrededor de 21.000 gas, aproximadamente 0,02 dólares. Una transferencia privada puede ser fácilmente 420.000 gas o más. En períodos de baja actividad, está bien (alrededor de 0,40 dólares), pero la alta actividad podría resultar costosa para algunos casos de uso”.
Katara lo plantea como un problema de coordinación:
“El costo de la prueba fue el cuello de botella en 2023-24. Se está resolviendo. El problema de coordinación es el cuello de botella: ¿Quién decide que los envíos protegidos estén activados de forma predeterminada en una billetera? ¿Quién gobierna el umbral del servidor de claves en un mempool cifrado? Estos son los problemas de diseño de mecanismos poco atractivos que determinan si la privacidad realmente llega a los usuarios”.

La regulación está dando forma y dirigiendo el espacio de diseño de Ethereum
Los creadores de privacidad están diseñando a la sombra de los requisitos de cumplimiento y el riesgo legal.
El Tesoro de Estados Unidos eliminó de la lista las sanciones Tornado Cash en 2025, pero la incertidumbre jurídica no desapareció. El desarrollador de Tornado Cash, Roman Storm, se enfrentó a un veredicto mixto: culpable de un cargo comercial de transmisión de dinero sin licencia, con el jurado estancado o absuelto de otros cargos.
En cuanto al cumplimiento, el régimen de reglas de criptoviajes de la UE conforme al Reglamento (UE) 2023/1113 entró en vigor el 30 de diciembre de 2024, exigiendo la recopilación y transmisión de identidades para las transferencias de criptoactivos.
La privacidad no está desapareciendo, sino que se está transformando en formas que pueden sobrevivir a la regulación: divulgación selectiva, controles de políticas, ventanas de auditabilidad.
La opacidad permanente asusta a los reguladores. La privacidad que se puede auditar según un cronograma es algo con lo que pueden trabajar.
Katara nota la ironía:
“Las cadenas empresariales y autorizadas pueden ofrecer privacidad predeterminada a los usuarios institucionales antes de que las cadenas públicas la entreguen al comercio minorista”.
Cómo será la privacidad mínima viable en 2026
Para el usuario promedio de MetaMask en 2026, Katara espera que una dirección por aplicación se vuelva más común, envíos blindados opcionales en algunas billeteras y las primeras funciones de privacidad de RPC.
Guzmán señala que las direcciones ocultas y los grupos protegidos ya son prácticos, y que la interfaz de usuario mejora rápidamente:
“Creo que vamos a ver más L2 especializadas en pagos y transferencias privadas”.
Manai es más pesimista sobre los impagos en la mayoría de las cadenas. Él afirmó:
“¿Honestamente? Casi nada. El usuario promedio en 2026 todavía transmite cada intercambio, cada verificación de saldo, cada aprobación en texto plano. La privacidad mínima viable debería ser: sus saldos no son públicos, su intención comercial no es visible antes de la ejecución y no está perdiendo valor frente a los líderes”.
Tres caminos a seguir
El primer escenario es que MEV haga que la privacidad sea inevitable.
Las billeteras y aplicaciones continúan integrando vías de transacciones privadas, como RPC privado, enrutamiento estilo MEV-Share y direccionamiento por aplicación. El desencadenante es la extracción sostenida de MEV y más capital institucional que se mueve en la cadena.
El segundo escenario es que la ejecución confidencial dé prioridad a la empresa. Los TEE y el cifrado basado en políticas ganan terreno en entornos controlados, como instituciones, aplicaciones reguladas y mercados privados, porque priorizan la confidencialidad empresarial sobre el anonimato del consumidor.
El tercer escenario es que el enfriamiento regulatorio empuje la privacidad a un modelo de solo aceptación. Si la aplicación de la ley se centra ampliamente en las herramientas de privacidad, la UX de privacidad minorista sigue siendo un nicho. Los equipos adoptan diseños de divulgación selectiva y de “políticas de privacidad”, como los grupos de privacidad, en lugar de un blindaje generalizado.
La privacidad en 2026 no es una característica. Es una respuesta a problemas estructurales que se volvieron demasiado costosos para ignorarlos.
La extracción de MEV de Ethereum, la fuga de estrategias y la vigilancia en cadena crean pérdidas cuantificables a escala institucional. La tecnología para abordar esos problemas existe: mempools cifrados, direcciones ocultas, entornos de ejecución confidenciales y pruebas de conocimiento cero con costos colapsados.
La barrera ya no es la criptografía. Es coordinación, UX del desarrollador y el poco atractivo trabajo de hacer que la privacidad sea la opción predeterminada en lugar de la opción voluntaria.
La industria pasó el último ciclo construyendo la privacidad como una excepción. El próximo ciclo determinará si la privacidad se convierte en infraestructura (aburrida, invisible y en todas partes) o sigue siendo una característica de nicho para los paranoicos y los institucionales.
La diferencia se reduce a si las personas que crean carteras, aplicaciones y protocolos deciden que filtrar todo de forma predeterminada es un error que vale la pena corregir. En 2026, los economistas finalmente sugieren que se trata de un error.
]]>Vitalik Buterin acaba de publicar una propuesta de investigación que elude la pregunta que todo el mundo sigue planteándose: ¿pueden las cadenas de bloques ejecutar modelos de IA?
En cambio, la investigación afirma que Ethereum es la capa de liquidación que preserva la privacidad para el uso medido de IA y API. La publicación, en coautoría con Davide Crapis en Ethereum Research, sostiene que la verdadera oportunidad no es poner los LLM en cadena.
La verdadera oportunidad radica en construir la infraestructura que permita a los agentes y usuarios pagar miles de llamadas API sin comprometer la identidad ni crear rastros de vigilancia a través de los datos de facturación.
El momento es crítico porque la IA agente está pasando de las demostraciones a las hojas de ruta empresariales. Gartner pronostica que el 40% de las aplicaciones empresariales incluirán agentes de IA para tareas específicas para fines de 2026, frente a menos del 5% en 2025.
Ese cambio implica un mundo en el que el software genera de forma autónoma volúmenes masivos de llamadas API, lo que hace que la facturación se centre en la infraestructura estratégica en lugar de en las tuberías administrativas.
Los sistemas de medición actuales obligan a elegir entre la facturación de identidad Web2, que se basa en claves API y tarjetas de crédito y filtra datos de perfiles, y modelos de pago por llamada en cadena que son demasiado lentos, demasiado costosos y vinculan la actividad a través de gráficos de transacciones transparentes.

La propuesta introduce créditos de uso de API de ZK, una primitiva anti-abuso y de pago basada en anuladores limitadores de tasas.
RLN es un dispositivo de conocimiento cero diseñado para prevenir el spam en sistemas anónimos, y la investigación lo reutiliza para el acceso medido a los servicios.
El flujo se desarrolla de la siguiente manera: los usuarios depositan fondos una vez en un contrato inteligente y su compromiso se agrega a un árbol Merkle en cadena.
Cada solicitud de API incluye una prueba de conocimiento cero que demuestra que el usuario es un depositante válido con crédito suficiente para el índice solicitado.
Si un usuario intenta reutilizar un índice de boletos, gastando el doble de su asignación, RLN permite que el sistema recupere su secreto y reduzca su apuesta como penalización económica.
La publicación incluye ejemplos concretos. Un usuario deposita 100 USDC y realiza 500 consultas LLM alojadas. Otro deposita 10 USDC por 10,000 llamadas RPC de Ethereum.
La arquitectura está diseñada explícitamente para “muchas llamadas por depósito”, lo que significa que la actividad en la cadena aumenta con la cantidad de cuentas y la frecuencia de liquidación en lugar del volumen de inferencia bruta.
El soporte de costo variable agrega flexibilidad: los usuarios pagan por adelantado un costo máximo por llamada, los servidores devuelven boletos de reembolso firmados por los montos no utilizados y los usuarios acumulan reembolsos de forma privada para desbloquear más llamadas sin depósitos adicionales.

La infraestructura ya existe
La propuesta llega cuando el sustrato de pago para créditos de uso ya existe a escala.
Las monedas estables tienen una capitalización de mercado circulante de aproximadamente $ 307,6 mil millones, según DefiLlama, lo que indica que la capa de dólares en cadena es lo suficientemente líquida para respaldar la facturación basada en depósitos para servicios de alta frecuencia.
La pila de escalamiento de Ethereum ha madurado hasta el punto en que los paquetes acumulativos procesan mucha más actividad que la capa 1, con L2Beat mostrando un factor de escala de aproximadamente 100 veces, con paquetes acumulativos que manejan miles de operaciones por segundo en comparación con decenas en la red principal de Ethereum.
Las tarifas promedio de transacción de Ethereum midieron recientemente alrededor de $0,21 el 7 de febrero, lo que sugiere que los flujos ocasionales de medición y liquidación en cadena son factibles sin costos prohibitivos.
El diseño evita explícitamente poner LLM en cadena. Ethereum compite en liquidación neutral, depósito en garantía programable y aplicación verificable, no en ciclos de TPU o velocidad de inferencia.
La arquitectura trata la inferencia como un servicio fuera de la cadena y la cadena de bloques como la capa que hace que el pago, la medición y la resolución de disputas sean creíbles, sin exigir a los usuarios que confíen en proveedores individuales o que revelen sus identidades.
Si los proveedores de servicios de IA aceptan depósitos y dependen de Ethereum o de contratos inteligentes de capa 2 para resolver recortes, reembolsos y disputas, Ethereum se convierte en la capa de cumplimiento para el comercio de IA.
El modelo es paralelo a cómo Ethereum se convirtió en la capa de liquidación para las monedas estables y DeFi, no al alojar la pila completa de aplicaciones en la cadena, sino al proporcionar un sustrato neutral donde los acuerdos económicos se aplican programáticamente.

Escenarios sin exageraciones
La huella en la cadena está limitada por la cadencia de liquidación, no por el volumen bruto de llamadas.
En un escenario de cuña criptonativa dirigido a RPC y API de infraestructura, supongamos que 250.000 usuarios avanzados o agentes adoptan créditos de uso.
Si cada uno realiza dos acciones en cadena por mes, un depósito o recarga más un retiro, eso genera aproximadamente 500.000 transacciones mensuales atribuibles al ferrocarril.
En un escenario de adopción de un proveedor de IA, imagine que un millón de usuarios emplean créditos para preservar la privacidad en servicios LLM alojados, pero aun así realizan solo de una a tres acciones en cadena mensualmente.
Eso implica entre un millón y tres millones de transacciones por mes vinculadas a vías comerciales de IA, probablemente concentradas en la capa 2, donde la ejecución es más barata.
Los escenarios de agentes empresariales aumentan el tamaño de los depósitos, lo que aumenta los riesgos para una aplicación creíble de la aplicación de la ley y hace que los mecanismos de reducción tengan más consecuencias.
El problema de los metadatos
La propuesta intenta hacer que los pagos no sean vinculables, pero el propio hilo de investigación destaca una debilidad potencial.
Un comentarista sostiene que incluso si los anuladores no son criptográficamente vinculables, los servidores pueden correlacionar a los usuarios a través de metadatos basados en inferencias, como patrones de tiempo, recuentos de tokens y aciertos de caché.
La crítica propone precios divididos, con clases fijas de insumos y productos, para reducir las fugas. Esa tensión entre la privacidad criptográfica y los metadatos de comportamiento es fundamental para determinar si el diseño realmente cumple con sus objetivos de anonimato.
La realidad de la implementación presenta otro obstáculo. La propuesta utiliza RLN como primitivo, pero la página del proyecto Exploraciones de privacidad y escalamiento señala que RLN está inactivo o ha expirado.
La producción de créditos de uso de API de ZK probablemente requiera mantener bifurcaciones o implementar nuevas soluciones en lugar de depender de herramientas existentes.
Los puntos de referencia de RLNJS informan aproximadamente 800 milisegundos para la generación de pruebas y 130 milisegundos para la verificación en una Mac M2, lo que proporciona una verificación temprana del rendimiento, pero deja preguntas abiertas sobre las limitaciones móviles y los circuitos de producción a escala.
La propuesta también supone que los proveedores integrarán el flujo de depósito y prueba, aceptarán acuerdos con monedas estables y adoptarán Ethereum o contratos de capa 2 para la resolución de disputas.
Ése es un problema de coordinación, no sólo técnico. Los proveedores de API Web2 cuentan con una infraestructura de facturación existente y claridad regulatoria en torno a las transacciones vinculadas a la identidad.
Convencerlos de adoptar una alternativa basada en ZK requiere demostrar una ventaja de costos convincente o un segmento de mercado diferenciado en el que la facturación que preserva la privacidad desbloquea ingresos que de otro modo no podrían capturar.
| Modelo | como se factura | Lo que gotea/se rompe | a quien le conviene |
|---|---|---|---|
| Facturación de identidad Web2 (claves API + tarjetas) | Facturación basada en cuenta vinculada a la identidad (clave API + método de pago); El proveedor mide las solicitudes y facturas de forma centralizada. | Fugas: vinculación de identidad + seguimiento de perfiles entre solicitudes. Descansos: normas de seudonimato/autocustodia. Riesgo: control centralizado (suspensión/censura, confianza en un único proveedor) | Proveedores convencionales de SaaS/API; Empresas que priorizan el cumplimiento, la simplicidad y las vías de facturación existentes. |
| Pago por llamada en cadena | Cada solicitud (o lote) paga en cadena por llamada a través de transacciones/contratos inteligentes | Descansos: Costo/latencia para llamadas de alta frecuencia. Fugas: vinculabilidad en cadena (el gráfico de transacciones une el uso). Fricción: Gastos generales de UX para txs repetidos | Servicios cripto nativos con baja frecuencia de llamadas; Casos en los que la transparencia/auditabilidad es más importante que la privacidad/rendimiento. |
| Créditos de uso de API de ZK (depósito una vez, muchas llamadas) | El usuario deposita una vez; cada solicitud lleva un comprobante de membresía ZK + crédito restante; cortes para doble uso; Boletos de reembolso opcionales por costo variable. | Riesgo: correlación de metadatos (los patrones de tiempo/token pueden volver a vincularse). Carga: integración de proveedores + coordinación. Madurez: Complejidad de herramientas/operaciones ZK, mantenimiento de circuitos | API de alta frecuencia (LLM, RPC, datos) donde la privacidad es un punto de venta; cadenas de herramientas de agentes; usuarios que necesitan medición sin vigilancia basada en identidad |
Lo que esto significa para Ethereum
Si el diseño gana fuerza, la propuesta de valor de Ethereum se desplaza aún más hacia servir como una capa de aplicación neutral para el comercio digital en lugar de una plataforma informática de propósito general.
La propuesta trata a blockchain como el sustrato de asentamiento donde las reglas económicas se hacen cumplir de manera creíble, no el lugar donde se ejecutan las aplicaciones.
La velocidad de las monedas estables podría aumentar a medida que los depósitos fluyan hacia los contratos de crédito de uso, creando una nueva categoría de actividad económica en cadena distinta de la especulación DeFi o el comercio de NFT.
La utilización de la capa 2 podría aumentar a medida que los proveedores y usuarios resuelvan disputas, procesen reembolsos y manejen eventos de reducción en cadenas optimizadas para el rendimiento.

La pregunta es si surge un ecosistema paralelo en el que la facturación que preserva la privacidad se convierta en un requisito previo para ciertos segmentos de usuarios.
Las empresas preocupadas por la fuga de datos a través de los registros de facturación, los desarrolladores que crean cadenas de herramientas para agentes que requieren mediciones auditables sin vigilancia y los usuarios avanzados que valoran el acceso seudónimo a servicios de alta frecuencia son posibles primeros usuarios.
La oportunidad de Ethereum es servir como capa en la que se asientan los mercados de servicios de IA, sin exigir a los participantes que confíen en plataformas individuales o que sacrifiquen la privacidad en aras de la infraestructura de facturación.
La propuesta afirma que Ethereum puede hacer cumplir acuerdos de pago, resolver disputas y permitir el acceso medido sin vinculación de identidad de maneras que los sistemas tradicionales estructuralmente no pueden.
Que esa afirmación se mantenga depende de resolver el problema de correlación de metadatos, mantener implementaciones sólidas de ZK y convencer a los proveedores de que el mercado justifica el costo de integración que desbloquea.
]]>Vitalik Buterin dijo que ya no está de acuerdo con su tweet de 2017 que minimizó la necesidad de que los usuarios verifiquen personalmente Ethereum de un extremo a otro.
Esta semana, argumentó que la red debería tratar la verificación autohospedada como una vía de escape no negociable a medida que su arquitectura se vuelve más liviana y modular.
La posición original de Buterin surgió de un debate de diseño sobre si una cadena de bloques debería comprometerse con el estado en la cadena o tratar el estado como “implícito”, reconstruible sólo mediante la reproducción de transacciones ordenadas.
El enfoque de Ethereum, que coloca una raíz de estado en cada encabezado de bloque y admite pruebas de estilo Merkle, permite al usuario probar un saldo, código de contrato o valor de almacenamiento específico sin volver a ejecutar todo el historial, siempre y cuando el usuario acepte la validez del consenso de la cadena bajo un supuesto de mayoría honesta.
La idea de que los usuarios promedio validen personalmente toda la historia del sistema es una extraña fantasía del montañés. Ahí lo dije. (2017)
En su nueva publicación, Buterin reformuló esa compensación como incompleta en la práctica porque aún puede obligar a los usuarios a elegir entre reproducir la cadena completa o confiar en un intermediario como un operador RPC, un servidor de datos de archivo o un servicio de prueba.
Ya no estoy de acuerdo con este tuit anterior: desde 2017, me he convertido en un conocedor de las montañas mucho más dispuesto(…) No necesitamos empezar a vivir todos los días en la cabaña del Hombre de la Montaña. Pero parte del mantenimiento del jardín infinito de Ethereum es ciertamente mantener la cabaña en buen estado. (2026)
El cambio de sentido de Vitalik en la verificación personal del historial de blockchain
Ancló el cambio en dos turnos: viabilidad y fragilidad.
En cuanto a la viabilidad, Buterin escribió que las pruebas de conocimiento cero ahora ofrecen un camino para verificar la exactitud sin “literalmente volver a ejecutar cada transacción”.
En 2017, argumentó que esto habría empujado a Ethereum hacia una menor capacidad para mantener la verificación al alcance.
El cambio es importante porque la hoja de ruta pública de Ethereum trata cada vez más a ZK como una primitiva de verificabilidad, y ethereum.org enmarca las pruebas de conocimiento cero como una forma de preservar las propiedades de seguridad y al mismo tiempo reducir lo que un verificador debe calcular.
El trabajo en las direcciones “ZK-light-client” también apunta hacia un modelo en el que un dispositivo puede sincronizarse usando pruebas compactas en lugar de confiar en una puerta de enlace siempre en línea.
En cuanto a la fragilidad, Buterin enumeró modos de falla que quedan fuera de los modelos de amenazas limpias: redes p2p degradadas, cierre de servicios de larga duración, concentración de validadores que cambia el significado práctico de “mayoría honesta” y presión de gobernanza informal que convierte “llamar a los desarrolladores” en el respaldo.
Citó la presión de la censura en torno a Tornado Cash como un ejemplo de cómo los intermediarios pueden limitar el acceso, argumentando que la opción de último recurso de un usuario debería ser “usar directamente la cadena”.
Ese marco sigue una discusión más amplia sobre el endurecimiento de la capa base de Ethereum y la limitación de la rotación, en medio de un impulso hacia la “osificación” del protocolo.
Según Buterin, la “cabaña de montaña” no es un estilo de vida predeterminado.
Es un recurso creíble que cambia los incentivos, porque el conocimiento de que los usuarios pueden salir reduce el apalancamiento de cualquier capa de servicio individual.
Ese argumento surge cuando Ethereum reduce lo que se espera que almacenen los nodos ordinarios, mientras que la historia de verificación de la red tiene que seguir el ritmo.

Historial y uso del cliente Ethereum
Los clientes de ejecución están avanzando hacia la caducidad parcial del historial, y la Fundación Ethereum dijo que los usuarios pueden reducir el uso del disco entre 300 y 500 GB eliminando los datos del bloque previo a la fusión, poniendo un nodo al alcance en un disco de 2 TB.
Al mismo tiempo, los clientes ligeros ya reflejan un modelo de confianza formalizado y optimizado para dispositivos de bajos recursos, que depende de un comité de sincronización de 512 validadores seleccionados aproximadamente cada 1,1 días.
Esos parámetros hacen que la verificación del cliente ligero sea viable a escala.
Sin embargo, también concentran la experiencia del usuario en torno a la disponibilidad de datos correctos y retransmisiones con buen comportamiento cuando las condiciones se deterioran.
El trabajo de “apatridia” a largo plazo de Ethereum tiene como objetivo reducir la necesidad de que los nodos mantengan un estado grande mientras mantienen intacta la validación del bloque.
Ethereum.org advierte que “apatridia” es un nombre inapropiado, que distingue las formas más débiles de los diseños más fuertes que siguen siendo investigación, incluida la caducidad del estado.
Los árboles Verkle se encuentran dentro de ese plan porque reducen el tamaño de las pruebas y se posicionan como un paso clave que permite la validación sin almacenar un estado grande localmente.
A medida que una mayor parte de la carga de almacenamiento se desplaza hacia afuera, ya sea hacia hosts de historial especializados u otras redes de datos, la cuestión de la seguridad se centra menos en quién puede almacenar todo y más en quién puede comprobar de forma independiente la corrección y recuperar lo que necesita cuando falla una ruta predeterminada.
| que esta cambiando | Por qué es importante para la verificación | Parámetro o figura concreta |
|---|---|---|
| Soporte de vencimiento parcial del historial en clientes de ejecución. | Un menor almacenamiento local puede aumentar la dependencia de la disponibilidad del historial externo a menos que las rutas de recuperación y verificación permanezcan abiertas. | ~300–500 GB de reducción de disco, “cómodo” en un disco de 2 TB |
| Modelo de confianza del cliente ligero PoS | La verificación de bajos recursos depende de las firmas del comité y la disponibilidad de datos a través de pares o servicios. | Comité de sincronización de 512 validadores, rota aproximadamente cada 1,1 días |
| Los árboles Verkle como habilitadores de clientes sin estado | Pruebas más pequeñas pueden hacer que la validación con menos estado almacenado sea más práctica | El marco de la hoja de ruta vincula los árboles de Verkle con los objetivos de validación sin estado |
| Distinciones en la hoja de ruta sobre apatridia | Separa los enfoques a corto plazo de los elementos de investigación como el vencimiento del estado. | Terminología de apatridia débil versus fuerte |
| EF trabaja en los fundamentos de seguridad de L1 zkEVM | El rigor y la estabilidad del sistema de prueba se convierten en parte de la historia de seguridad básica de Ethereum | Énfasis en la estabilización y la preparación para la verificación formal. |

¿Qué significa esto en el futuro?
Durante los próximos 12 a 36 meses, la pregunta práctica es si la verificación se extiende hacia afuera a medida que Ethereum externaliza más cargas de almacenamiento, o si se crean grupos de confianza en torno a nuevos puntos de estrangulamiento de servicios.
Un camino es que las billeteras y la infraestructura pasen de “confiar en el RPC” a “verificar la prueba”, mientras que la producción de pruebas se consolida en un pequeño conjunto de pilas optimizadas que son difíciles de replicar, trasladando la dependencia de una clase de proveedor a otra.
Otro camino es que la verificación basada en pruebas se vuelva ordinaria, con implementaciones de pruebas redundantes y herramientas que permitan a los usuarios cambiar de proveedor o verificar localmente cuando un punto final censura, degrada o desaparece, alineándose con los esfuerzos dirigidos a flujos de verificación livianos.
Un tercer camino es que la poda y la modularidad progresan más rápido que la verificación UX, lo que deja a los usuarios con menos opciones viables durante interrupciones o eventos de censura.
Eso haría que la “cabaña de montaña” fuera operativamente real sólo para una porción estrecha de la red.
Buterin enmarcó la cabina como la BATNA de Ethereum, rara vez utilizada pero siempre disponible, porque la existencia de una opción autosuficiente limita los términos impuestos por los intermediarios.
Cerró argumentando que mantener ese respaldo es parte del mantenimiento del propio Ethereum.
]]>La hoja de ruta de Ethereum para 2026 se centra en dos vías: expandir la capacidad de datos acumulados a través de blobs y al mismo tiempo impulsar la ejecución de la capa base a través de cambios en el límite de gas.
Esos cambios en el límite de gas dependen de que los validadores pasen de volver a ejecutar bloques a verificar las pruebas de ejecución de ZK.
La primera pista ya está anclada en Fusaka, que se envió el 3 de diciembre de 2025.
Rostro
Fusaka configura cambios de parámetros de blob (BPO) de PeerDAS plus que pueden aumentar el rendimiento del blob en pasos medidos, según ethereum.org.
La segunda vía está menos mecanizada porque depende de borradores de EIP, implementación de clientes y operaciones de validación que deben mantenerse dentro de las limitaciones de la descentralización, incluido el ancho de banda, la propagación de bloques y la prueba de la estructura del mercado.
PeerDAS se posiciona como la palanca de “rampa de capacidad” más clara porque está diseñado para escalar la disponibilidad de datos acumulativos sin obligar a cada nodo a descargar cada blob.
Según ethereum.org, los objetivos de blobs no saltan inmediatamente después de la activación, luego pueden duplicarse cada pocas semanas hasta un objetivo máximo de 48 a medida que los desarrolladores monitorean el estado de la red.
El equipo de Optimism enmarcó el caso del extremo superior como “al menos 48 objetivos de blob por bloque”, junto con un movimiento de rendimiento del lado acumulativo de aproximadamente 220 a aproximadamente 3500 UOPS por debajo de ese objetivo, según optimism.io.
Incluso en ese marco, la pregunta práctica para 2026 es si la demanda llega como uso de blobs en lugar de aumentar la ejecución L1.
Otra pregunta abierta es si la estabilidad p2p y el ancho de banda de los nodos permanecen dentro de las tolerancias del operador a medida que BPO aumenta la implementación.
En el lado de la ejecución, Ethereum ya está probando un mayor rendimiento a través de la coordinación en lugar de una bifurcación dura.
GasLimit.pics informó un límite de gas más reciente de 60.000.000, con un promedio de 24 horas de aproximadamente 59.990.755 en el momento mostrado.
Ese nivel es importante porque proporciona un punto de referencia de lo que los validadores han aceptado en la práctica.
También expone el límite del “escalamiento social” antes de que la latencia, la carga de validación y la tensión de la canalización de mempool y MEV se vuelvan vinculantes.
Una forma sencilla de traducir la conversación sobre el límite de gas en rangos de rendimiento es gas por segundo, utilizando el intervalo de tiempo de 12 segundos de Ethereum (el gas por segundo es igual al límite de gas dividido por 12).
Los números a continuación mantienen las matemáticas explícitas y separan las transacciones EVM de capa base de las afirmaciones de rendimiento acumulado.
| Guión | límite de gas | Gas/seg (≈ gas/12) | Tx/seg a 21k de gas | Tx/seg a 120k de gas |
|---|---|---|---|---|
| Nivel de coordinación actual | 60.000.000 | 5.000.000 | ≈238 | ≈42 |
| 2× caso de límite de gas | 120.000.000 | 10.000.000 | ≈476 | ≈83 |
| Estuche de gama alta (requiere cambio de validación) | 200.000.000 | 16.666.667 | ≈793 | ≈139 |
Glamsterdam
La actualización de marca planificada para 2026 engloba varias ideas orientadas a la ejecución en “Glamsterdam”, una lista abreviada que se ha discutido en torno a la separación consagrada entre proponente y constructor (ePBS, EIP-7732), listas de acceso a nivel de bloque (BAL, EIP-7928) y revisión general de precios (EIP-7904).
Cada uno permanece en forma de borrador, según las páginas de EIP para EIP-7732, EIP-7928 y EIP-7904.
La revisión de precios apunta a los desajustes en los cronogramas de gas que han persistido durante años.
Sostiene que corregir los cálculos con precios incorrectos puede aumentar el rendimiento utilizable y al mismo tiempo reconocer el riesgo de DoS y la realidad de los contratos que codifican supuestos de gas, según EIP-7904.
Los BAL se enmarcan como tuberías de paralelismo.
El EIP cita lecturas de disco paralelas, validación de transacciones paralelas, cálculo de raíz de estado paralelo y “actualizaciones de estado sin ejecución”, mientras estima un tamaño promedio de BAL comprimido de entre 70 y 72 KiB como gastos generales, según EIP-7928.
En la práctica, esos beneficios sólo se materializan si los clientes adoptan la concurrencia a través de los obstáculos reales.
También dependen de si los datos adicionales y los pasos de verificación evitan convertirse en su propio impuesto de latencia.
ePBS se encuentra en el centro de las discusiones tanto sobre MEV como sobre rendimiento porque su objetivo es desacoplar la validación de ejecución de la validación por consenso en el tiempo, según EIP-7732.
En esa holgura temporal es también donde pueden aparecer nuevos modos de falla.
Un artículo académico sobre el “problema de la opción libre” para ePBS estima el ejercicio de la opción en aproximadamente el 0,82% de los bloques en promedio bajo una ventana de opción de 8 segundos, alcanzando alrededor del 6% en días de alta volatilidad en sus condiciones modeladas, según arXiv.
Etereum en 2026
Para la planificación para 2026, esa investigación centra la atención en la vida bajo estrés, no solo en los resultados de costos en estado estacionario.
La apuesta más estructural detrás de los límites de gas “muy altos” es la adopción del validador a prueba de ZK.
La hoja de ruta de “Prueba en tiempo real” de la Fundación Ethereum describe un camino por etapas donde un pequeño conjunto de validadores ejecuta por primera vez clientes ZK en producción.
Luego, solo después de que una gran mayoría de las acciones se sienta cómoda, los límites de gas pueden aumentar a niveles en los que la verificación de pruebas reemplace la reejecución para la validación práctica en hardware razonable, según la publicación de la fundación del 10 de julio de 2025 en blog.ethereum.org.
La misma publicación establece restricciones que son importantes para la viabilidad más que para la narrativa, incluido apuntar a la seguridad de 128 bits (con 100 bits aceptados temporalmente), tamaño de prueba inferior a 300 KiB y evitar la dependencia de contenedores recursivos con configuraciones confiables, según blog.ethereum.org.
La implicación de la ampliación está ligada a los mercados de prueba: el suministro de pruebas en tiempo real tiene que ser barato y creíble sin concentrarse en un conjunto estrecho de pruebas que recrea las dependencias de estilo de retransmisión actuales en otra capa de la pila.
Después de Glamsterdam, “Hegota” se posiciona como una ranura con nombre de finales de 2026 que todavía tiene más que ver con el proceso que con el alcance.
La Fundación Ethereum publicó un cronograma de los titulares con una ventana de propuesta del 8 de enero al 4 de febrero, seguida de una discusión y finalización del 5 al 26 de febrero, y luego una ventana para los no titulares, según blog.ethereum.org.
Un meta-EIP de Hegotá existe como borrador (EIP-8081) y enumera los elementos como considerados en lugar de bloqueados, incluido FOCIL (EIP-7805) como se considera actualmente, según EIP-8081.
El valor de los informes a corto plazo en ese cronograma es que crea puntos de decisión anticuados que los inversionistas y constructores pueden rastrear sin inferir compromisos de los nombres en clave.
La primera es que las propuestas principales de Hegota cierran el 4 de febrero.
El Protocolo TEN se basa en una premisa diferente: que la computación puede seguir siendo demostrablemente correcta sin obligar a los usuarios, desarrolladores y empresas a exponer entradas, estrategias o lógica sensibles a todo el mercado.
En estas preguntas y respuestas de journalscrypto, el equipo detrás del Protocolo TEN explica su concepto de “computación confidencial” y por qué creen que la ejecución prioritaria de la privacidad es una primitiva que falta en la hoja de ruta de escalamiento de Ethereum.
En lugar de lanzar un ecosistema de privacidad separado, TEN está diseñado como un entorno EVM completo anclado a la liquidación y liquidez de Ethereum, lo que permite a los desarrolladores elegir selectivamente qué debe permanecer público y qué debe ejecutarse de forma confidencial.
La discusión explora cómo este modelo híbrido remodela la experiencia del usuario, mitiga el MEV, permite mercados de ofertas cerradas y flujos de órdenes ocultos, y desbloquea nuevas categorías de aplicaciones, desde agentes de IA verificables hasta iGaming demostrablemente justo.
También aborda las ventajas y desventajas de la seguridad y la gobernanza del uso de entornos de ejecución confiables, y cómo la arquitectura de TEN está diseñada para hacer que las fallas sean detectables, contenidas y recuperables en lugar de silenciosamente catastróficas.
En conjunto, las preguntas y respuestas ofrecen una visión detallada de cómo la confidencialidad selectiva podría redefinir la confianza, la componibilidad y la usabilidad en todo el ecosistema Ethereum. 
Para los lectores que son nuevos en el Protocolo TEN, ¿cómo se explica en términos simples qué significa “calcular con confianza” y qué problema está resolviendo realmente TEN y que los Ethereum L2 existentes no resuelven?
En su forma más simple, “calcular con confianza” significa que puede usar una dapp sin transmitir su intención, su estrategia o sus datos confidenciales a todos los que miran la cadena.
En la mayoría de los Ethereum L2 actuales, la transparencia es la opción predeterminada. Cada transacción, sus parámetros, los pasos intermedios de ejecución y, a menudo, incluso el “por qué” detrás de una acción son visibles. Ese nivel de apertura es poderoso para la verificación, pero en la práctica crea problemas muy reales. Las operaciones se adelantan o se intercalan. Las billeteras y las dapps filtran datos económicos y de comportamiento. Los juegos y las subastas luchan por ser justos y privados. Y muchos flujos de trabajo empresariales o del mundo real simplemente no pueden funcionar si las entradas y la lógica tienen que ser públicas por diseño.
Esta es la principal limitación estructural que aborda TEN. Ethereum se construyó bajo el supuesto de que los datos deben ser visibles para poder ser verificables. TEN mantiene intacta la verificabilidad, pero elimina la idea de que los datos en sí deben estar expuestos. Con la tecnología de privacidad adecuada, puede demostrar que el cálculo es correcto sin revelar las entradas o la lógica subyacentes.
Lo que eso significa en la práctica es confianza. Confianza en que los operadores de nodos no podrán adelantarse. Que los juegos no están amañados silenciosamente. Que las ofertas no se copien en tiempo real. Que los competidores no estén espiando la estrategia. Que las dapps no extraen ni monetizan las entradas privadas de los usuarios.
Aún obtienes seguridad y verificación de nivel Ethereum. Simplemente no es necesario exhibir todo para conseguirlo.
Hay otros proyectos en criptografía centrados en la privacidad y orientados a TEE; ¿Qué es concretamente diferente entre la arquitectura y el modelo de amenazas de TEN en comparación con aspectos como los L1 de privacidad, los paquetes acumulativos con pruebas fuera de la cadena o los enfoques basados en MPC?
TEN se construye como una ejecución de Ethereum que prioriza la privacidad, no como un ecosistema paralelo. El objetivo es muy limitado y muy intencionado: ejecutar aplicaciones de estilo EVM con confidencialidad selectiva, manteniendo al mismo tiempo la liquidación, la componibilidad y la liquidez ancladas al propio Ethereum.
Esa elección de diseño es lo que realmente distingue a TEN en la práctica.
Si nos fijamos en los L1 de privacidad, a menudo piden a los desarrolladores que se muden a un mundo nuevo. Son comunes nuevas herramientas, nueva semántica de ejecución y diferentes suposiciones sobre la componibilidad. TEN adopta el enfoque opuesto. Está destinado a sentirse como Ethereum, no a reemplazarlo. Los desarrolladores conservan el EVM, los estándares que ya utilizan y el acceso a la liquidez existente, al tiempo que obtienen confidencialidad sólo cuando realmente importa.
La ejecución privada basada en ZK ofrece garantías de privacidad extremadamente sólidas, pero esas garantías generalmente conllevan compensaciones para aplicaciones de propósito general. La complejidad de los circuitos, las limitaciones de rendimiento y la fricción de los desarrolladores pueden hacer que el desarrollo diario de aplicaciones sea más difícil de lo necesario. En su lugar, TEN utiliza TEE, dirigidos a computación confidencial de uso general con un perfil de rendimiento y experiencia de desarrollador muy diferente.
Los enfoques basados en MPC evitan confiar en los proveedores de hardware, lo cual es una ventaja real, pero presentan sus propios desafíos. Los gastos generales de coordinación, la latencia y la complejidad operativa pueden traducirse rápidamente en una experiencia de usuario deficiente para las aplicaciones normales. TEN acepta un supuesto de confianza basado en el hardware y luego se centra en mitigarlo mediante gobernanza, redundancia e ingeniería de seguridad rigurosa.
En esencia, el diferenciador es este modelo híbrido. Las cosas que deberían ser públicas, como la finalidad, la auditabilidad y la liquidación, siguen siendo públicas. Las cosas que deben ser privadas, como las entradas, el flujo de pedidos, las estrategias y el estado secreto, siguen siendo confidenciales.
Hablas de que TEN hace que las criptomonedas se sientan como “aplicaciones normales” para los usuarios finales, privadas, simples y confiables; ¿Cómo se ve eso desde una perspectiva de UX y en qué se diferenciará el uso de una dapp con tecnología TEN de una dapp típica de Ethereum hoy en día?
A nivel de usuario, elimina la sensación constante de que todo lo que haces es visible y potencialmente explotable.
En una dapp impulsada por TEN, eso se muestra de maneras pequeñas pero significativas. No hay ansiedad por el mempool y no hay que ver cómo sus operaciones se intercalan en tiempo real. La intención es privada de forma predeterminada, ya sean ofertas, estrategias o umbrales de ejecución. Los usuarios no tienen que depender de soluciones defensivas como RPC privados o trucos de deslizamiento manual solo para sentirse seguros al usar una aplicación.
Lo que queda es un modelo mental mucho más limpio, más cercano a Web2. Usted asume que sus entradas y la lógica de negocios de la aplicación no son automáticamente públicas, porque en la mayoría del software no lo son.
El cambio en sí es sutil, pero fundamental. La privacidad deja de ser una característica adicional o una configuración avanzada que solo los usuarios avanzados entienden y, en cambio, se convierte en una primitiva central del producto que simplemente está ahí de forma predeterminada.
Los entornos de ejecución confiables introducen un tipo diferente de suposición de confianza, a saber, la dependencia de los proveedores de hardware y la seguridad del enclave; ¿Cómo aborda las preocupaciones sobre ataques de canal lateral, puertas traseras o fallas a nivel de proveedor en su modelo de seguridad y gobernanza?
Ése es exactamente el tipo correcto de escepticismo. La posición de TEN no es que las ETE sean mágicas o estén libres de riesgos. Se trata de ser explícito sobre el modelo de amenaza y diseñar el sistema de modo que un compromiso nunca sea silenciosamente catastrófico.
TEN asume que los enclaves brindan confidencialidad e integridad dentro de límites definidos, y luego construye alrededor de esa suposición en lugar de fingir que no existe. El objetivo es hacer que las fallas sean detectables, contenidas y recuperables, no invisibles.
Desde una perspectiva de seguridad, esto se presenta como una defensa en profundidad. Existen estrictos requisitos de certificación remota, medición controlada de código y compilaciones reproducibles, y prácticas estrictas de administración de claves, incluidas claves selladas, rotación y permisos de alcance estricto. La superficie de ataque del enclave se minimiza deliberadamente, ejecutándose en su interior la menor cantidad de código privilegiado posible.
La redundancia y el diseño a prueba de fallos son igualmente importantes. TEN evita arquitecturas donde un enclave gobierna efectivamente el sistema. Cuando es posible, se basa en suposiciones de múltiples operadores y estructura protocolos para que ni siquiera un enclave comprometido pueda reescribir la historia o forjar un acuerdo en Ethereum.
La gobernanza y la preparación operativa completan el panorama. La seguridad no se trata sólo de criptografía; también se trata de la rapidez y transparencia con la que un sistema puede responder. Esto incluye parches, revocaciones, fijación de versiones de enclave y guías de incidentes claras que se pueden ejecutar sin ambigüedad.
La conclusión es la siguiente: TEN no pide a los usuarios que “no confíen en nada”. Se trata de reducir la confianza práctica que se necesita depositar en los operadores y las contrapartes, y concentrar la confianza restante en una superficie mucho más estrecha y auditable.
Por el lado de DeFi, ¿cómo funcionan realmente en la práctica las subastas de ofertas selladas, los libros de órdenes ocultos y el enrutamiento resistente a MEV en TEN, y cómo pueden los usuarios o reguladores ganar confianza en sistemas donde la lógica comercial central y el flujo de órdenes están encriptados intencionalmente?
En un nivel alto, TEN funciona cambiando lo que es público por defecto.
Realice subastas con ofertas cerradas. En lugar de transmitir las ofertas de forma clara, los usuarios las envían de forma cifrada. La lógica de la subasta se ejecuta dentro de un TEE, por lo que las ofertas individuales nunca quedan expuestas durante la ejecución. Dependiendo de cómo esté diseñada la subasta, es posible que las ofertas solo se revelen en el momento de la liquidación, o no se revelen en absoluto, y solo se publique el resultado final en la cadena. Ese único cambio elimina las pujas, el copy-trading y las filtraciones estratégicas que plagan las subastas abiertas hoy en día.
La misma idea se aplica a los libros de pedidos ocultos. Las órdenes no son visibles de una manera que permita a otros reconstruir la intención o la estrategia en tiempo real. Los comerciantes están protegidos de ser copiados o explotados sistemáticamente, mientras que el sistema aún produce resultados de ejecución que pueden verificarse después del hecho.
El enrutamiento resistente a MEV se desprende naturalmente de este modelo. Debido a que la intención del usuario nunca se transmite a un mempool público, el canal MEV clásico de ver, copiar y emparedar simplemente no existe. En primer lugar, no hay nada que adelantar.
Naturalmente, esto plantea la cuestión de la confianza. Si la lógica central y el flujo de órdenes están cifrados, ¿cómo pueden los usuarios o los reguladores estar seguros de que el sistema se está comportando correctamente?
La respuesta es que TEN separa la privacidad de los insumos de la verificabilidad de los resultados. Incluso cuando las entradas son privadas, las reglas no lo son. Cualquiera puede comprobar que el motor de comparación siguió el algoritmo publicado, que los precios de compensación se calcularon correctamente y que no se produjo ninguna preferencia o manipulación oculta.
Además de eso, existen superficies de auditoría claras y mecanismos para la divulgación selectiva. A los reguladores o auditores se les puede otorgar acceso bajo condiciones definidas, mientras que el público aún ve compromisos criptográficos y pruebas en cadena de que la ejecución fue correcta.
El resultado es una combinación poco común en el DeFi actual: confidencialidad del flujo de órdenes junto con responsabilidad de los resultados.
Los agentes de IA verificables son uno de sus casos de uso emblemáticos; ¿Puedes explicar un ejemplo concreto de un agente de IA ejecutándose en TEN, qué permanece privado, qué es públicamente verificable dentro de la cadena y por qué eso es mejor que ejecutar el mismo agente completamente fuera de la cadena?
Una forma sencilla de pensar en esto es un reequilibrador de tesorería impulsado por IA para un protocolo.
Cuando ese agente se ejecuta en TEN, gran parte de lo que lo hace valioso permanece privado por diseño. Los pesos o indicaciones del modelo, que a menudo son la propiedad intelectual central, nunca tienen que exponerse. Las señales patentadas y los flujos de datos pagos permanecen confidenciales. Los límites de riesgo internos, el razonamiento intermedio y la lógica de decisión no se filtran al mercado. Incluso la intención de ejecución permanece privada hasta el momento en que se confirma.
Al mismo tiempo, hay un conjunto claro de cosas que son públicamente verificables en la cadena. Cualquiera puede comprobar que el código aprobado realmente se ejecutó mediante una certificación. Pueden verificar que un módulo de política autorizado aplicó las restricciones relevantes y que las acciones resultantes respetaron las invariantes definidas. Las transiciones de estado finales y la liquidación todavía ocurren en Ethereum, al aire libre, como de costumbre.
Esa combinación es lo que hace que esto sea significativamente mejor que ejecutar el mismo agente completamente fuera de la cadena. En última instancia, los agentes fuera de la cadena piden a los usuarios que confíen en registros, operadores o afirmaciones no verificables de que “el bot siguió las reglas”. DIEZ elimina esa confianza ciega. Permite a los agentes mantener en privado su ventaja competitiva y, al mismo tiempo, demostrar a los usuarios, DAO y contrapartes que actuaron estrictamente dentro de su mandato.
Históricamente, el iGaming ha estado plagado de problemas de confianza, bots y RNG opaco; ¿Cómo TEN permite juegos demostrablemente justos y al mismo tiempo mantiene en privado las semillas RNG, la lógica antibot y las estrategias de juego, y cómo cree que esto encaja en los marcos regulatorios existentes para los juegos en línea?
El iGaming siempre se ha construido en torno a un conflicto fundamental: se requiere transparencia para demostrar justicia, pero el secreto es esencial para proteger los sistemas RNG, los controles de seguridad y la lógica anti-bot. Si se expone demasiado, el sistema se verá afectado. Ocultar demasiado y la confianza colapsa.
TEN resuelve ese conflicto mediante la confidencialidad selectiva. Los componentes sensibles siguen siendo privados, mientras que las reglas y los resultados siguen siendo demostrables.
En cuanto a la aleatoriedad, esto permite que “probablemente justo” sea literal en lugar de aspiracional. Los juegos pueden usar esquemas de aleatoriedad verificable y de confirmación-revelación en los que la aleatoriedad se compromete de antemano, los jugadores pueden verificar los resultados de forma independiente y las semillas de RNG permanecen privadas hasta que sea seguro revelarlas o solo se revelen parcialmente. Los jugadores obtienen confianza en la justicia sin que los atacantes obtengan un plano utilizable.
El mismo principio se aplica a los controles de riesgos y anti-bots. Las heurísticas de detección de bots y los sistemas de fraude se ejecutan de forma confidencial, lo cual es importante porque una vez que estos mecanismos se hacen públicos, los actores sofisticados se adaptan de inmediato. Mantenerlos privados preserva su eficacia y al mismo tiempo permite que el sistema produzca resultados verificables.
En términos más generales, esto permite una integridad demostrable del juego. Los jugadores pueden verificar que un juego siguió las reglas publicadas y que los resultados no fueron manipulados, sin exponer elementos internos sensibles como la lógica de seguridad, los umbrales o los parámetros estratégicos.
Desde una perspectiva regulatoria, esto se corresponde claramente con los marcos existentes. Los reguladores normalmente se preocupan por la auditabilidad, las garantías de equidad y los controles ejecutables, no por obligar a que todos los mecanismos internos salgan a la luz. El modelo de TEN de resultados verificables combinados con divulgación selectiva se alinea naturalmente con esos requisitos.
Desde el punto de vista de un desarrollador, ¿cómo se ve la creación de un contrato inteligente “selectivamente privado” en TEN, cómo marcan funciones para la ejecución de TEE y cómo prueban y depuran la lógica que no pueden simplemente cerrar sesión en un mempool público?
Desde el punto de vista de un desarrollador, la forma más fácil de pensar en DIEZ es que estás construyendo con dos zonas de ejecución.
Hay una zona pública, que se siente como un desarrollo normal de Ethereum: lógica EVM estándar, estado público y contratos componibles que se comportan de la manera esperada en cualquier L2.
Luego está la zona confidencial, donde funciones y partes de estado específicas se ejecutan dentro de los TEE, con entradas cifradas y divulgación estrictamente controlada.
En la práctica, los desarrolladores deciden explícitamente qué debería funcionar “confidencialmente” y qué debería permanecer público. El lado confidencial es donde se colocarían cosas como el emparejamiento comercial, el RNG, la evaluación de estrategias o el almacenamiento secreto, mientras que todo lo demás permanece abierto para la componibilidad y la liquidación.
El cambio en el flujo de trabajo se muestra más en las pruebas y la depuración, porque no se puede tratar el mempool público como su consola de depuración siempre activa. En cambio, las pruebas y la depuración normalmente se apoyan en devnets locales con ejecución tipo enclave, vectores de prueba deterministas y modos de depuración controlados durante el desarrollo. Y en lugar de depender de registros públicos, se valida el comportamiento mediante compromisos e invariantes verificables, lo que demuestra que el sistema se mantuvo dentro de las reglas incluso cuando las entradas son privadas.
El cambio clave es alejarse de la introspección de mempool como muleta de depuración y diseñar para una corrección demostrable desde el principio.
Destaca la componibilidad entre componentes públicos y privados como un diferenciador clave; ¿Qué nuevos patrones de aplicación espera que surjan de este modelo híbrido y cómo pueden los protocolos Ethereum existentes integrar TEN sin reescribir completamente su pila?
El modelo híbrido de TEN desbloquea patrones de aplicación que son extremadamente difíciles o simplemente imposibles en cadenas que son transparentes de forma predeterminada.
Un patrón obvio es la ejecución privada con acuerdo público. La lógica sensible como el emparejamiento comercial, la evaluación de estrategias, el RNG o los controles de riesgo pueden ejecutarse de forma confidencial, mientras que los resultados finales aún se resuelven públicamente en Ethereum. Obtiene privacidad donde importa, sin renunciar a la verificabilidad o la componibilidad.
Otra área es el descubrimiento de precios protegidos y la liquidez oscura. Las ofertas selladas, los libros de pedidos ocultos y el enrutamiento privado hacen posible gestionar mercados más justos y, al mismo tiempo, producir resultados verificables en la cadena. El mercado obtiene integridad sin convertir la intención de cada participante en datos públicos.
Los juegos y los agentes de IA son otra opción natural. Las manos, las estrategias, las indicaciones o los aspectos internos del modelo pueden permanecer privados, mientras que la equidad, la corrección y la solución siguen siendo demostrables. Esa combinación es muy difícil de lograr en un entorno de ejecución totalmente transparente.
También se empiezan a ver surgir aplicaciones de divulgación selectiva. Cosas como las verificaciones de identidad, reputación, cumplimiento o elegibilidad pueden permanecer privadas y, al mismo tiempo, hacer cumplir las reglas públicas y producir resultados auditables.
Lo que distingue a TEN es que nada de esto requiere abandonar Ethereum. TEN es un EVM completo, por lo que los contratos inteligentes de Ethereum existentes se implementan en TEN de forma inmediata y se comportan exactamente como esperan los desarrolladores. La diferencia es que inmediatamente obtienen la opción de ejecutar partes de su lógica de forma confidencial.
Para muchos protocolos, la integración puede ser sencilla. Los equipos pueden implementar los mismos contratos en TEN junto con Ethereum, mantener la versión pública sin cambios y luego habilitar progresivamente la ejecución confidencial donde agregue el mayor valor.
Naturalmente, eso crea dos caminos de adopción. Algunos equipos tomarán la ruta del mínimo esfuerzo, implementarán los contratos existentes sin cambios y obtendrán una instancia pública y confidencial casi sin trabajo adicional. Otros adoptarán un enfoque progresivo, moviendo selectivamente flujos de alto valor, como el flujo de órdenes, subastas, juegos o lógica de agentes, hacia una ejecución confidencial a lo largo del tiempo.
El punto clave es que TEN no obliga a los desarrolladores a elegir entre componibilidad y confidencialidad. Les permite mantener el ecosistema, la liquidez y las herramientas de Ethereum, al tiempo que hace de la privacidad una capacidad de primera clase en lugar de algo complementario.
¿Quién opera los enclaves y la infraestructura que impulsan TEN, cómo se evita la centralización en torno a un pequeño conjunto de operadores y cómo es la hoja de ruta para descentralizar la red, impulsar el ecosistema y atraer las primeras aplicaciones emergentes en TEN?
Como la mayoría de las redes nuevas, TEN comienza con una fase práctica de arranque. Al principio, eso significa un conjunto más pequeño y mejor seleccionado de operadores e infraestructura, centrándose directamente en la confiabilidad y la seguridad. El objetivo en esta etapa no es la máxima descentralización desde el primer día, sino asegurarse de que el sistema funcione de manera predecible y segura a medida que los desarrolladores comiencen a crear aplicaciones reales en él.
Evitar la centralización a largo plazo es donde la arquitectura y los incentivos realmente importan. La hoja de ruta se basa en la incorporación de operadores sin permiso, junto con estrictos requisitos de certificación para que los operadores puedan demostrar que están ejecutando el código correcto en el entorno correcto. Los incentivos económicos están diseñados para alentar a muchos operadores independientes en lugar de un pequeño cártel, y hay un énfasis explícito en la diversidad geográfica y organizacional. Además de eso, los criterios de rendimiento y seguridad son transparentes y el protocolo en sí está estructurado para evitar que un solo operador domine la ejecución.
En términos de cómo se desarrolla la hoja de ruta, la primera fase consiste en poner en marcha la confiabilidad y las herramientas del desarrollador. Una vez que esa base sea sólida, la atención se centrará en el envío de aplicaciones emblemáticas que realmente necesitan confidencialidad, como iGaming, flujos de trabajo DeFi protegidos y agentes de IA verificables. A partir de ahí, la participación de los operadores se expande, la gobernanza se descentraliza y la postura de seguridad continúa fortaleciéndose a medida que fluye más valor a través de la red y aumentan los riesgos.
Eso es lo que configura el volante del ecosistema. Los constructores no acuden a TEN sólo porque es otra EVM; Vienen porque ofrece capacidades que no pueden conseguir en ningún otro lugar.
La tesis de la aplicación de ruptura es sencilla. La primera aplicación nativa de las RTE verdaderamente exitosa será algo que no puede existir o no puede ser competitivo en cadenas transparentes por defecto. En ese caso, la confidencialidad no es una característica de casilla de verificación. Es el producto en sí.
El ecosistema zkEVM pasó un año acelerando la latencia. El tiempo de prueba para un bloque de Ethereum se redujo de 16 minutos a 16 segundos, los costos se redujeron 45 veces y los zkVM participantes ahora prueban el 99% de los bloques de la red principal en menos de 10 segundos en el hardware de destino.
La Fundación Ethereum (EF) declaró su victoria el 18 de diciembre: la prueba en tiempo real funciona. Se eliminan los cuellos de botella en el rendimiento. Ahora comienza el verdadero trabajo, porque la velocidad sin solidez es una desventaja, no una ventaja, y las matemáticas de muchos zkEVM basados en STARK se han estado rompiendo silenciosamente durante meses.
En julio, el EF estableció un objetivo formal para las “pruebas en tiempo real” que incluían latencia, hardware, energía, apertura y seguridad: probar al menos el 99% de los bloques de la red principal en 10 segundos, en hardware que cuesta aproximadamente 100.000 dólares y funciona dentro de los 10 kilovatios, con código fuente completamente abierto, con seguridad de 128 bits y con tamaños de prueba iguales o inferiores a 300 kilobytes.
La publicación del 18 de diciembre afirma que el ecosistema cumplió con el objetivo de rendimiento, según lo medido en el sitio de evaluación comparativa EthProofs.
El tiempo real aquí se define en relación con el tiempo de ranura de 12 segundos y aproximadamente 1,5 segundos para la propagación del bloque. El estándar es esencialmente que “las pruebas están listas lo suficientemente rápido como para que los validadores puedan verificarlas sin alterar su vida”.
El EF ahora pasa del rendimiento a la solidez, y el giro es contundente. Muchos zkEVM basados en STARK se han basado en conjeturas matemáticas no probadas para alcanzar los niveles de seguridad anunciados.
En los últimos meses, algunas de esas conjeturas, especialmente los supuestos de “brecha de proximidad” utilizados en las pruebas de bajo grado SNARK y STARK basadas en hash, se han descifrado matemáticamente, derribando la seguridad de bits efectiva de los conjuntos de parámetros que dependían de ellas.
La EF dice que el único final aceptable para el uso de L1 es la “seguridad demostrable”, no la “seguridad suponiendo que se cumpla la conjetura X”.
Establecieron la seguridad de 128 bits como objetivo, alineándola con los principales organismos de estándares criptográficos y la literatura académica sobre sistemas de larga duración, así como con cálculos de registros del mundo real que muestran que 128 bits está realmente fuera del alcance de los atacantes.
El énfasis en la solidez sobre la velocidad refleja una diferencia cualitativa.
Si alguien puede falsificar una prueba de zkEVM, puede acuñar tokens arbitrarios o reescribir el estado L1 y hacer que el sistema mienta, no solo agotar un contrato.
Eso justifica lo que el EF llama un margen de seguridad “no negociable” para cualquier zkEVM L1.
Hoja de ruta de tres hitos
La publicación establece una hoja de ruta clara con tres paradas difíciles. Primero, a finales de febrero de 2026, cada equipo zkEVM en la carrera conecta su sistema de prueba y sus circuitos a “soundcalc”, una herramienta mantenida por EF que calcula estimaciones de seguridad basadas en los límites criptoanalíticos actuales y los parámetros del esquema.
La historia aquí es “gobernante común”. En lugar de que cada equipo cite su propia seguridad de bits con suposiciones personalizadas, soundcalc se convierte en la calculadora canónica y puede actualizarse a medida que surgen nuevos ataques.
En segundo lugar, “Glamsterdam” para finales de mayo de 2026 exige seguridad demostrable de al menos 100 bits mediante soundcalc, pruebas finales de 600 kilobytes o menos y una explicación pública compacta de la arquitectura recursiva de cada equipo con un bosquejo de por qué debería ser sólida.
Esto hace retroceder silenciosamente el requisito original de 128 bits para la implementación temprana y trata los 100 bits como un objetivo provisional.
En tercer lugar, “H-star” para finales de 2026 es el listón completo: seguridad demostrable de 128 bits mediante soundcalc, pruebas de 300 kilobytes o menos, además de un argumento de seguridad formal para la topología de recursividad. Ahí es donde esto se vuelve menos sobre ingeniería y más sobre métodos formales y pruebas criptográficas.
Palancas técnicas
El Fondo de Evaluación señala varias herramientas concretas destinadas a hacer factible el objetivo de 128 bits y menos de 300 kilobytes. Destacan WHIR, una nueva prueba de proximidad de Reed-Solomon que también funciona como un esquema de compromiso polinomial multilineal.
WHIR ofrece seguridad poscuántica transparente y produce pruebas que son más pequeñas y una verificación más rápida que las de esquemas de estilo FRI más antiguos con el mismo nivel de seguridad.
Los puntos de referencia con seguridad de 128 bits muestran pruebas aproximadamente 1,95 veces más pequeñas y una verificación varias veces más rápida que las construcciones de referencia.
Hacen referencia a “JaggedPCS”, un conjunto de técnicas para evitar un relleno excesivo al codificar trazas como polinomios, lo que permite a los probadores evitar el desperdicio de trabajo y al mismo tiempo producir compromisos concisos.
Mencionan “pulido”, que es una búsqueda de fuerza bruta sobre la aleatoriedad del protocolo para encontrar pruebas más baratas o más pequeñas mientras se mantiene dentro de los límites de solidez, y “topología de recursividad bien estructurada”, es decir, esquemas en capas en los que muchas pruebas más pequeñas se agregan en una única prueba final con solidez cuidadosamente argumentada.
Se están utilizando exóticos trucos de recursividad y matemáticas polinómicas para reducir las pruebas después de aumentar la seguridad hasta 128 bits.
Trabajos independientes como Whirlaway utilizan WHIR para construir STARK multilineales con mayor eficiencia, y se están construyendo construcciones de compromiso polinómico más experimentales a partir de esquemas de disponibilidad de datos.
Las matemáticas avanzan rápidamente, pero también se están alejando de suposiciones que parecían seguras hace seis meses.
Qué cambia y las preguntas abiertas
Si las pruebas están constantemente listas en 10 segundos y se mantienen por debajo de los 300 kilobytes, Ethereum puede aumentar el límite de gas sin obligar a los validadores a volver a ejecutar cada transacción.
En cambio, los validadores verificarían una pequeña prueba, permitiendo que la capacidad del bloque crezca mientras se mantiene la apuesta realista. Esta es la razón por la que la publicación anterior en tiempo real del EF vinculó explícitamente la latencia y la potencia a presupuestos de “pruebas en el hogar”, como 10 kilovatios y equipos de menos de 100.000 dólares.
La combinación de grandes márgenes de seguridad y pruebas pequeñas es lo que hace que un “L1 zkEVM” sea una capa de liquidación creíble. Si esas pruebas son rápidas y demostrablemente seguras en 128 bits, los L2 y los zk-rollups pueden reutilizar la misma maquinaria mediante precompilaciones, y la distinción entre “rollup” y “ejecución L1” se convierte más en una elección de configuración que en un límite rígido.
Actualmente, la prueba en tiempo real es un punto de referencia fuera de la cadena, no una realidad dentro de la cadena. Las cifras de latencia y costo provienen de cargas de trabajo y configuraciones de hardware seleccionadas por EthProofs.
Todavía hay una brecha entre eso y miles de validadores independientes que realmente ejecutan estos probadores en casa. La historia de la seguridad está cambiando. La única razón por la que existe soundcalc es que los parámetros de seguridad de STARK y SNARK basados en hash siguen moviéndose a medida que se refutan las conjeturas.
Los resultados recientes han vuelto a trazar la línea entre regímenes de parámetros “definitivamente seguros”, “conjeturalmente seguros” y “definitivamente inseguros”, lo que significa que las configuraciones actuales de “100 bits” pueden revisarse nuevamente a medida que surjan nuevos ataques.
No está claro si todos los principales equipos de zkEVM realmente alcanzarán la seguridad demostrable de 100 bits para mayo de 2026 y 128 bits para diciembre de 2026 mientras se mantienen por debajo de los límites de tamaño de prueba, o si algunos aceptarán silenciosamente márgenes más bajos, confiarán en suposiciones más estrictas o impulsarán la verificación fuera de la cadena por más tiempo.
Puede que la parte más difícil no sean las matemáticas o las GPU, sino formalizar y auditar las arquitecturas de recursión completa.
El EF admite que diferentes zkEVM a menudo componen muchos circuitos con un “código adhesivo” sustancial entre ellos, y que documentar y demostrar la solidez de esas pilas personalizadas es esencial.
Eso abre una larga lista de trabajo para proyectos como Verified-zkEVM y marcos de verificación formales, que aún son tempranos y desiguales entre ecosistemas.
Hace un año, la pregunta era si los zkEVM podrían resultar lo suficientemente rápidos. Esa pregunta tiene respuesta.
La nueva pregunta es si pueden demostrarlo con suficiente solidez, a un nivel de seguridad que no dependa de conjeturas que puedan romperse mañana, con pruebas lo suficientemente pequeñas como para propagarse a través de la red P2P de Ethereum y con arquitecturas de recursividad lo suficientemente verificadas formalmente como para anclar cientos de miles de millones de dólares.
El sprint de rendimiento ha terminado. La carrera por la seguridad acaba de comenzar.